Inventario dei sistemi di IA
Art. 49: registrazione a livello UE
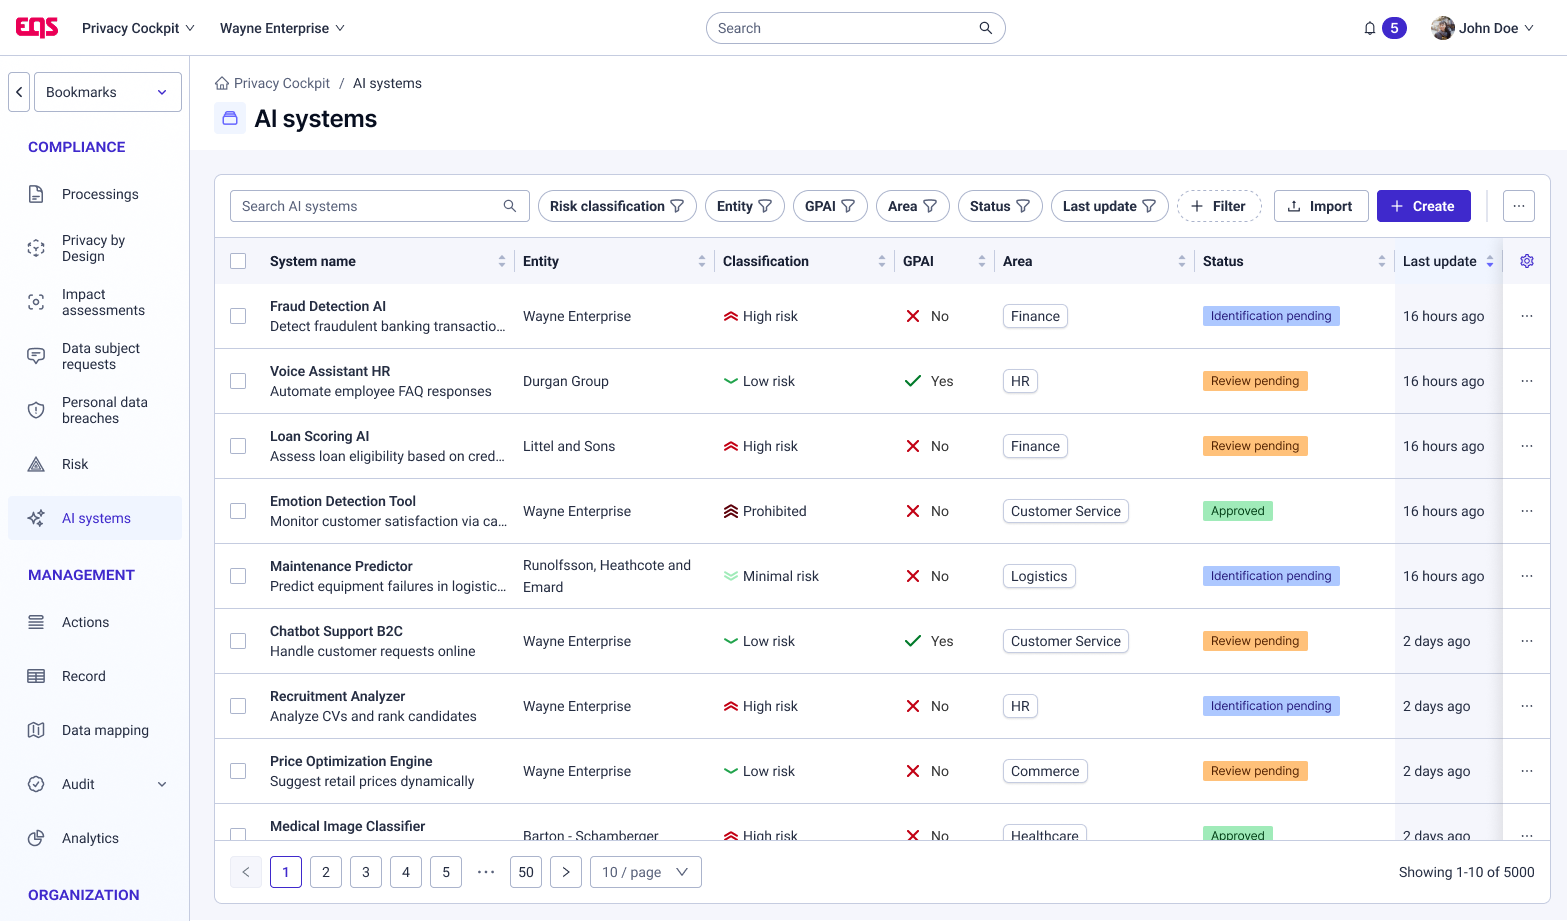
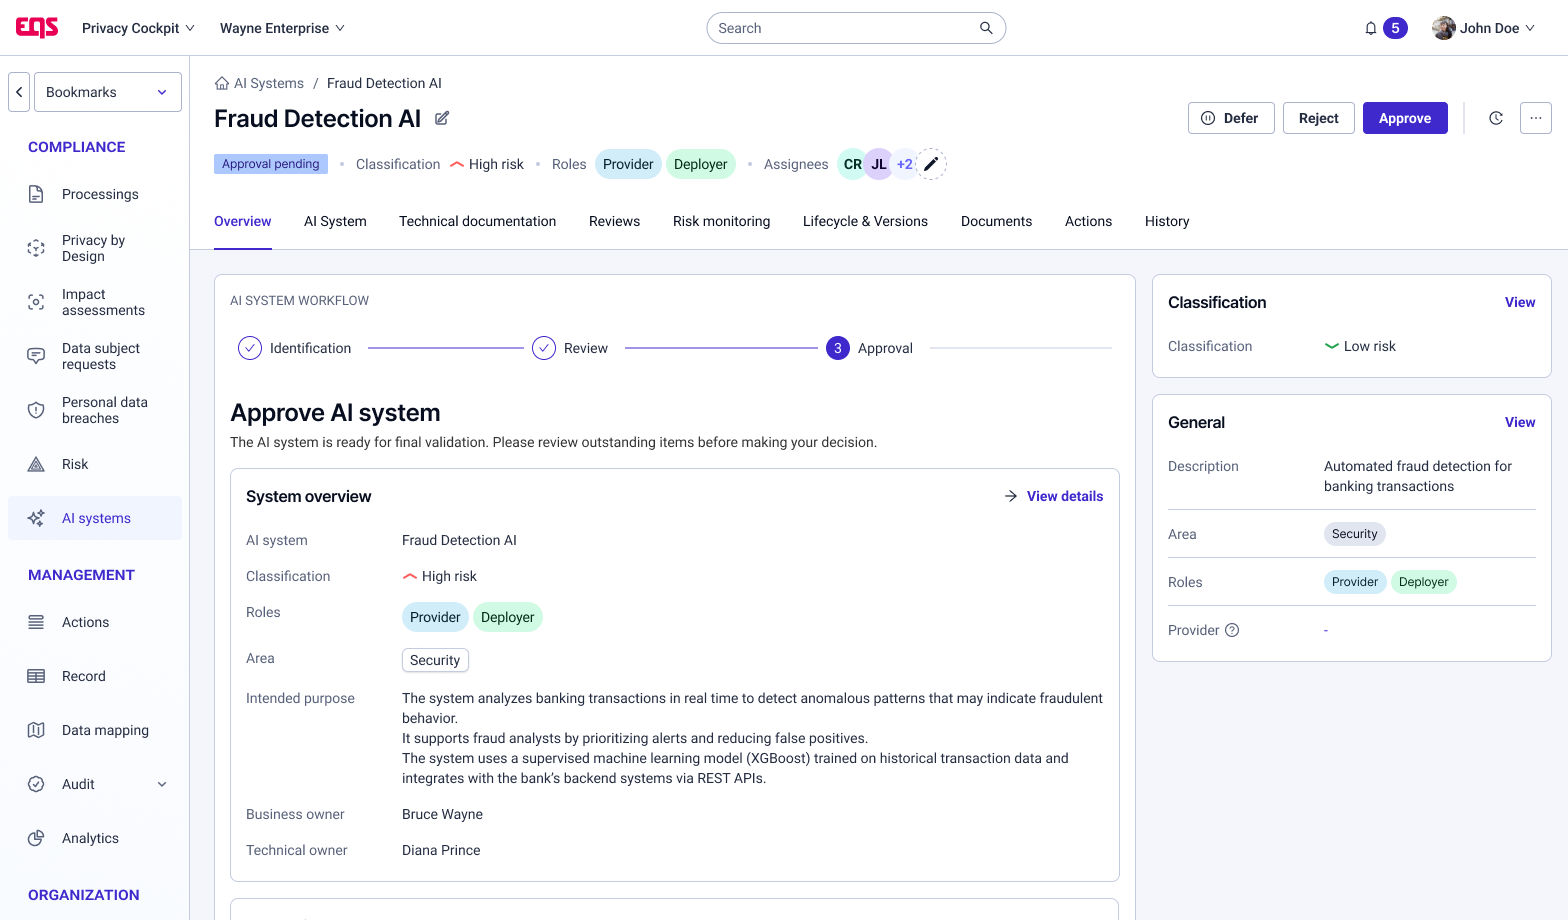
Inventario centralizzato di tutti i sistemi di IA con i relativi metadati e documentazione esportabile
Collega i sistemi di IA al registro esistente delle attività di trattamento
Crea un inventario centralizzato dei sistemi di IA, classifica i rischi e gestisci verifiche, approvazioni e
documentazione su un’unica piattaforma, per garantire un’applicazione dell’AI Act trasparente, scalabile e
verificabile.
Oltre 14.000 organizzazioni in tutto il mondo si affidano alle soluzioni di compliance di EQS
Gestisci tutti i sistemi di IA
Riunisci in un unico inventario centralizzato tutti i sistemi di IA, i modelli, i fornitori, i responsabili e i casi d’uso.
Valuta i rischi in modo coerente
Classifica i sistemi di IA tramite assessment strutturati e collega rischi e controlli in modo chiaro e tracciabile.
Mantieni la documentazione sull’AI Act sempre pronta per gli audit
Gestisci in modo centralizzato la documentazione tecnica e di conformità, registrando decisioni e modifiche in modo completo e verificabile.
Gestisci verifiche e approvazioni
Guida gli stakeholder attraverso processi strutturati di revisione, validazione e approvazione.
Mancanza di una visione centralizzata dei sistemi di IA
Le applicazioni di IA vengono utilizzate da team, società e sedi diverse. Spesso manca una visione centralizzata dei sistemi, dei responsabili, dei dati utilizzati e dei relativi casi d’uso.
Classificazione dei rischi non uniforme
Le organizzazioni devono stabilire quali applicazioni rientrano nella definizione di sistema di IA, quale ruolo ricoprono e a quale categoria di rischio appartengono secondo l’AI Act.
Documentazione incompleta e processi frammentati
Richieste periodiche di informazioni, registri statici e documentazione distribuita rendono difficile documentare in modo coerente decisioni, misure adottate e prove di conformità.
Requisiti normativi sovrapposti
I requisiti imposti dall’AI Act devono essere gestiti insieme al GDPR e ad altre normative sulla protezione dei dati. Processi separati generano rapidamente attività duplicate e documentazione ridondante.
Con EQS Privacy Cockpit, i DPO e privacy manager possono evolvere da un approccio reattivo alla gestione del rischio verso una governance dell’IA proattiva, trasparente e pienamente verificabile.
Crea una base centralizzata per la tua AI Governance
Raccogli in un unico luogo tutte le informazioni rilevanti sui tuoi sistemi di IA. Documenta sistemi, modelli, fornitori, versioni, responsabili, casi d’uso e documentazione correlata in un inventario strutturato. In questo modo ottieni una visione completa del tuo ecosistema di IA e gestisci in modo centralizzato tutta la documentazione tecnica e di conformità richiesta dall’AI Act.
Inventario centralizzato dei sistemi di IA: Registra tutti i sistemi di IA in un unico inventario, organizzandoli per caso d’uso, responsabilità e classificazione del rischio.
Panoramica di modelli e fornitori: Documenta modelli di IA, versioni, fornitori e relativa documentazione in un unico ambiente, garantendo trasparenza e tracciabilità durante l’intero ciclo di vita.
Documentazione tecnica per l’AI Act: Gestisci e aggiorna la documentazione tecnica, organizzativa e di conformità necessaria per dimostrare il rispetto dei requisiti dell’AI Act e facilitare audit interni ed esterni.
Valuta i casi d’uso dell’IA e gestisci i rischi in modo mirato
Valuta i casi d’uso dell’IA in modo coerente attraverso assessment strutturati e una chiara attribuzione dei rischi. Definisci il ruolo della tua organizzazione, classifica i sistemi di IA in base al livello di rischio e integrali nei processi di gestione del rischio già esistenti.
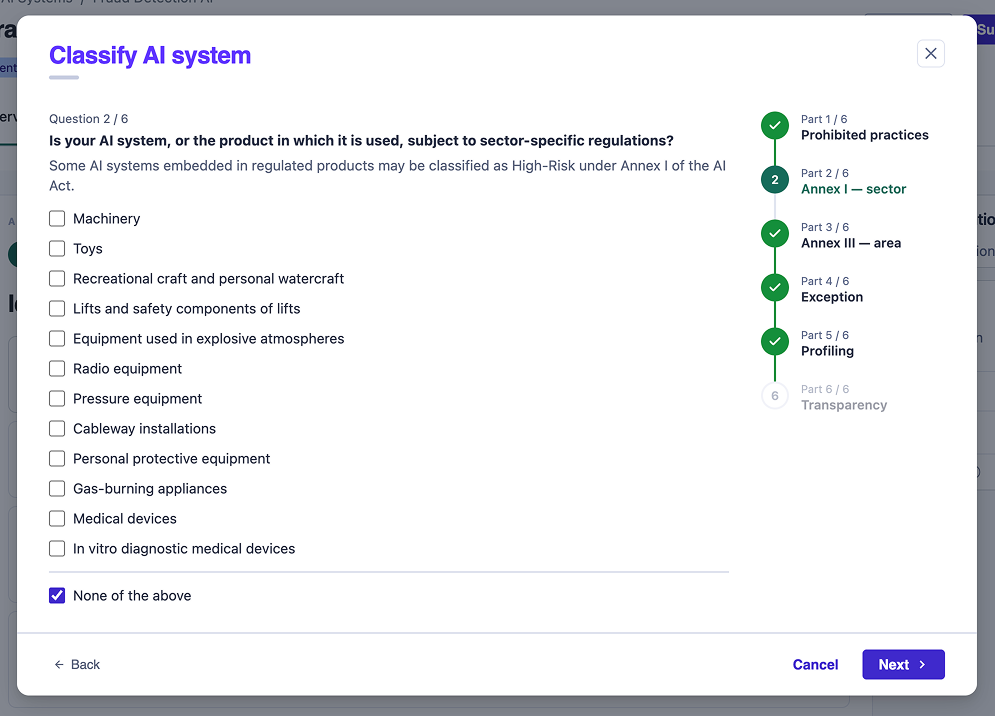
Raccolta guidata delle informazioni e classificazione dei rischi: Utilizza questionari preconfigurati basati sulle best practice per identificare i sistemi di IA, determinare il ruolo della tua organizzazione e valutare e classificare i rischi legati all’IA in modo strutturato.
Collega i rischi ai controlli: Associa i sistemi di IA al framework di rischio della tua organizzazione, assegna controlli adeguati e monitora le misure di mitigazione lungo l’intero ciclo di vita dell’IA.
Gestione del rischio integrata direttamente nel sistema di IA: Registra e gestisci i rischi direttamente nella scheda del relativo sistema di IA, senza ricorrere a fogli di calcolo separati, documenti isolati o moduli aggiuntivi. In questo modo, valutazioni dei rischi, controlli e misure restano sempre collegati allo stato più aggiornato del sistema e non devono essere mantenuti parallelamente in più strumenti.
Gestisci i casi d’uso dell’IA in sicurezza, dalla valutazione all’approvazione
Rendi la governance dell’IA facile da applicare nelle attività quotidiane. Un workflow guidato accompagna tutte le parti coinvolte lungo un processo strutturato di revisione, validazione e approvazione, fino alla messa in esercizio del sistema. Assegna responsabilità, documenta le decisioni e monitora lo stato di avanzamento, affinché nessun sistema di IA venga utilizzato in produzione senza essere stato adeguatamente verificato.
Le organizzazioni che integrano la governance dell’IA nei propri processi aziendali possono adottare l’intelligenza artificiale in modo più rapido e sicuro rispetto a quelle che si affidano ancora a progetti di consulenza isolati o a processi manuali. Con EQS Privacy Cockpit, la governance dell’IA diventa una capacità aziendale scalabile, standardizzata e facilmente replicabile.
Maggiore trasparenza per management e autorità di vigilanza
Metti a disposizione del management e delle autorità competenti una visione sempre aggiornata del panorama dei rischi legati all’IA. Rafforza la trasparenza e la fiducia a tutti i livelli dell’organizzazione.
Individua e gestisci i rischi in anticipo
Il monitoraggio centralizzato consente di individuare tempestivamente cambiamenti, bias o cali delle prestazioni, prima che si trasformino in violazioni normative o danni reputazionali.
Accelera i processi di approvazione
Processi di governance chiari eliminano gli ostacoli alla conformità e consentono ai team di implementare più rapidamente le applicazioni di IA, con controlli del rischio documentati fin dall’inizio.
Riduci il lavoro di coordinamento manuale
Dati centralizzati, responsabilità chiaramente definite e workflow guidati riducono il tempo dedicato a richieste ricorrenti, coordinamento e attività amministrative.
Template preconfigurati, workflow automatizzati e supporto specialistico multilingue consentono di iniziare rapidamente, senza competenze tecniche specifiche. L’interfaccia intuitiva e le guide integrate favoriscono una collaborazione efficace tra i team di Privacy, Compliance e le altre funzioni aziendali.
Evita attività di compliance duplicate gestendo la governance dell’IA e la protezione dei dati all’interno di un’unica piattaforma completamente integrata. L’inventario dei sistemi di IA, le valutazioni dei rischi e la documentazione richiesta dall’AI Act sono perfettamente collegati ai registri delle attività di trattamento (ROPA), alle DPIA, alle richieste degli interessati (DSR), alla gestione delle violazioni dei dati e agli altri adempimenti previsti dal GDPR, dal CCPA e da ulteriori normative sulla privacy. Il risultato è una documentazione coerente, verificabile e conforme ai principi di Privacy by Design.
Inizia a utilizzare la piattaforma in pochi giorni, non in mesi. Il nostro team di esperti ti accompagna passo dopo passo, mettendo a disposizione l’esperienza maturata in alcuni dei più importanti progetti europei in ambito privacy.
Hosting nell’Unione Europea, infrastruttura certificata ISO 27001 e rigorosi controlli degli accessi garantiscono i più elevati standard di sicurezza e una gestione dei dati pienamente conforme al GDPR.
Definisci standard di governance centralizzati lasciando allo stesso tempo spazio alle esigenze locali. Grazie al reporting trasversale e a un sistema granulare di autorizzazioni, mantieni sempre il controllo anche delle strutture aziendali più complesse.
Vuoi rispettare anche il GDPR e altre normative sulla protezione dei dati, oltre all’AI Act?
Scopri la nostra soluzione per la compliance al GDPR.

«EQS Privacy Cockpit soddisfa le nostre esigenze di uno strumento di compliance centralizzato e, allo stesso tempo, utilizzabile in modo decentralizzato. Grazie all’interfaccia intuitiva e al supporto multilingue, abbiamo potuto implementare la soluzione senza difficoltà in tutte le nostre divisioni aziendali.»

Danièle Lefur
Group DPO, Econocom
EQS Privacy Cockpit è ospitato su un’infrastruttura certificata ISO 27001. Server ad alta disponibilità situati nell’Unione Europea e un trattamento dei dati conforme al GDPR garantiscono i massimi livelli di sicurezza e affidabilità.
Scarica la nostra guida pratica con checklist e scopri, passo dopo passo, come implementare con successo i requisiti dell’EU AI Act.
Scarica gratuitamente la nostra checkguida all’AI Act con checklist
Scopri quali requisiti fondamentali dell’AI Act dell’UE sono coperti da EQS AI Act Record e quali vantaggi aggiuntivi offre una piattaforma integrata per la protezione dei dati e la governance dell’IA.
Inventario dei sistemi di IA
Art. 49: registrazione a livello UE
Inventario centralizzato di tutti i sistemi di IA con i relativi metadati e documentazione esportabile
Collega i sistemi di IA al registro esistente delle attività di trattamento
Classificazione del rischio
Art. 6
Classificazione guidata delle pratiche vietate e dei sistemi a rischio alto, limitato o minimo, inclusa l’assegnazione automatica degli obblighi in base al ruolo dell’organizzazione
Logica comune di governance e valutazione per i processi esistenti di protezione dei dati e gestione del rischio
Documentazione tecnica
Art. 11
Documentazione tecnica strutturata relativa a progettazione, dati di addestramento, accuratezza, robustezza e registrazione degli eventi
Gestione documentale, controllo delle versioni e workflow di approvazione su un’unica piattaforma
Gestione del rischio
Art. 9
Registrazione, monitoraggio e trattamento strutturati dei rischi e delle misure legati all’IA
Collega i rischi dell’IA ai processi esistenti di valutazione e gestione del rischio
Valutazione della conformità
Art. 43
Procedura guidata di verifica per i sistemi di IA ad alto rischio, esportabile come base affidabile per i controlli delle autorità
Utilizza le logiche di valutazione e workflow già presenti nei processi di compliance
Monitoraggio continuo
Art. 26 e 72: deployer e provider
Con l’approvazione viene definita automaticamente la successiva data di revisione. I cicli di controllo e riesame non devono essere monitorati manualmente
Pianificazione delle attività e promemoria basati sullo stesso workflow utilizzato per la gestione della protezione dei dati
L’AI Act dell’Unione Europea è il primo regolamento europeo basato sul rischio che disciplina lo sviluppo, l’immissione sul mercato e l’utilizzo dei sistemi di intelligenza artificiale. Il suo obiettivo è garantire che l’IA venga utilizzata in modo sicuro, trasparente e rispettoso dei diritti fondamentali.
Gli obblighi previsti dal regolamento dipendono dalla categoria di rischio del sistema di IA. L’AI Act distingue quattro livelli di rischio:
L’AI Act si applica ad aziende e organizzazioni di qualsiasi dimensione che sviluppano, utilizzano, distribuiscono o importano sistemi di intelligenza artificiale.
Anche le organizzazioni con sede al di fuori dell’Unione Europea possono rientrare nell’ambito di applicazione del regolamento se i loro sistemi di IA o i risultati da essi generati vengono utilizzati nel territorio dell’UE.
Gli obblighi previsti dall’AI Act dipendono sia dal ruolo ricoperto dall’organizzazione sia dal livello di rischio del sistema di IA.
I sistemi di IA che violano i valori fondamentali dell’Unione Europea sono vietati. Tra questi rientrano, ad esempio:
I sistemi di IA ad alto rischio possono avere un impatto significativo sulla salute, sulla sicurezza o sui diritti fondamentali delle persone e sono quindi soggetti a requisiti rigorosi.
Tra gli obblighi principali figurano:
Esempi tipici includono i processi di selezione del personale, la concessione del credito e le applicazioni in ambito sanitario.
Per i sistemi di IA a rischio limitato si applicano principalmente obblighi di trasparenza. Ad esempio, gli utenti devono essere informati chiaramente quando interagiscono con un sistema di IA, come un chatbot, anziché con una persona.
Per la maggior parte dei sistemi di IA il regolamento non prevede obblighi specifici, poiché presentano un rischio minimo o trascurabile per le persone e la società.
L’AI Act prevede sanzioni significative per garantire il rispetto delle disposizioni, soprattutto in caso di violazioni gravi.
Ad esempio, l’utilizzo di pratiche di IA vietate può comportare multe fino a 35 milioni di euro oppure fino al 7% del fatturato mondiale annuo, se superiore.
La fornitura di informazioni inesatte o fuorvianti alle autorità competenti può comportare sanzioni fino a 7,5 milioni di euro oppure fino all’1,5% del fatturato mondiale annuo.
Un software di AI Governance aiuta le organizzazioni a gestire processi, controlli e responsabilità per un utilizzo dell’intelligenza artificiale conforme, trasparente ed etico.
Una piattaforma di AI Governance consente di:
Una piattaforma come EQS Privacy Cockpit trasforma attività di compliance frammentate e manuali in un processo centralizzato, scalabile e verificabile.
Sì.
EQS Privacy Cockpit supporta organizzazioni con più società, divisioni e sedi.
Tra le funzionalità disponibili:
In questo modo è possibile applicare standard uniformi di AI Governance e conformità al GDPR a livello globale, mantenendo al contempo la flessibilità necessaria per i requisiti locali.
Sì.
Oltre all’AI Act, EQS Privacy Cockpit supporta diversi framework normativi internazionali, tra cui:
Template e workflow preconfigurati consentono di gestire tutti gli obblighi di compliance da un’unica piattaforma.
Sì.
La piattaforma è ospitata su un’infrastruttura certificata ISO 27001 con server ad alta disponibilità situati nell’Unione Europea.
Le principali funzionalità di sicurezza includono:
Il trattamento dei dati avviene nel pieno rispetto del GDPR.
La soluzione è progettata principalmente per:
Grazie all’interfaccia intuitiva, può essere utilizzata anche da utenti privi di competenze specialistiche in ambito privacy o IT.
Sì.
EQS Privacy Cockpit offre un ambiente centralizzato in cui team interni e partner esterni collaborano attraverso workflow condivisi di Privacy e AI Governance, trasformando la compliance in un processo aziendale coordinato.
Sì.
EQS offre supporto diretto da parte di specialisti esperti.
Il team di supporto risponde nella lingua del cliente direttamente all’interno della piattaforma.
Sono inoltre disponibili:
Scopri come registrare centralmente i tuoi sistemi di IA, valutarne i rischi in conformità all’AI Act e gestire la documentazione in modo strutturato.