WHITE PAPER
Data Privacy
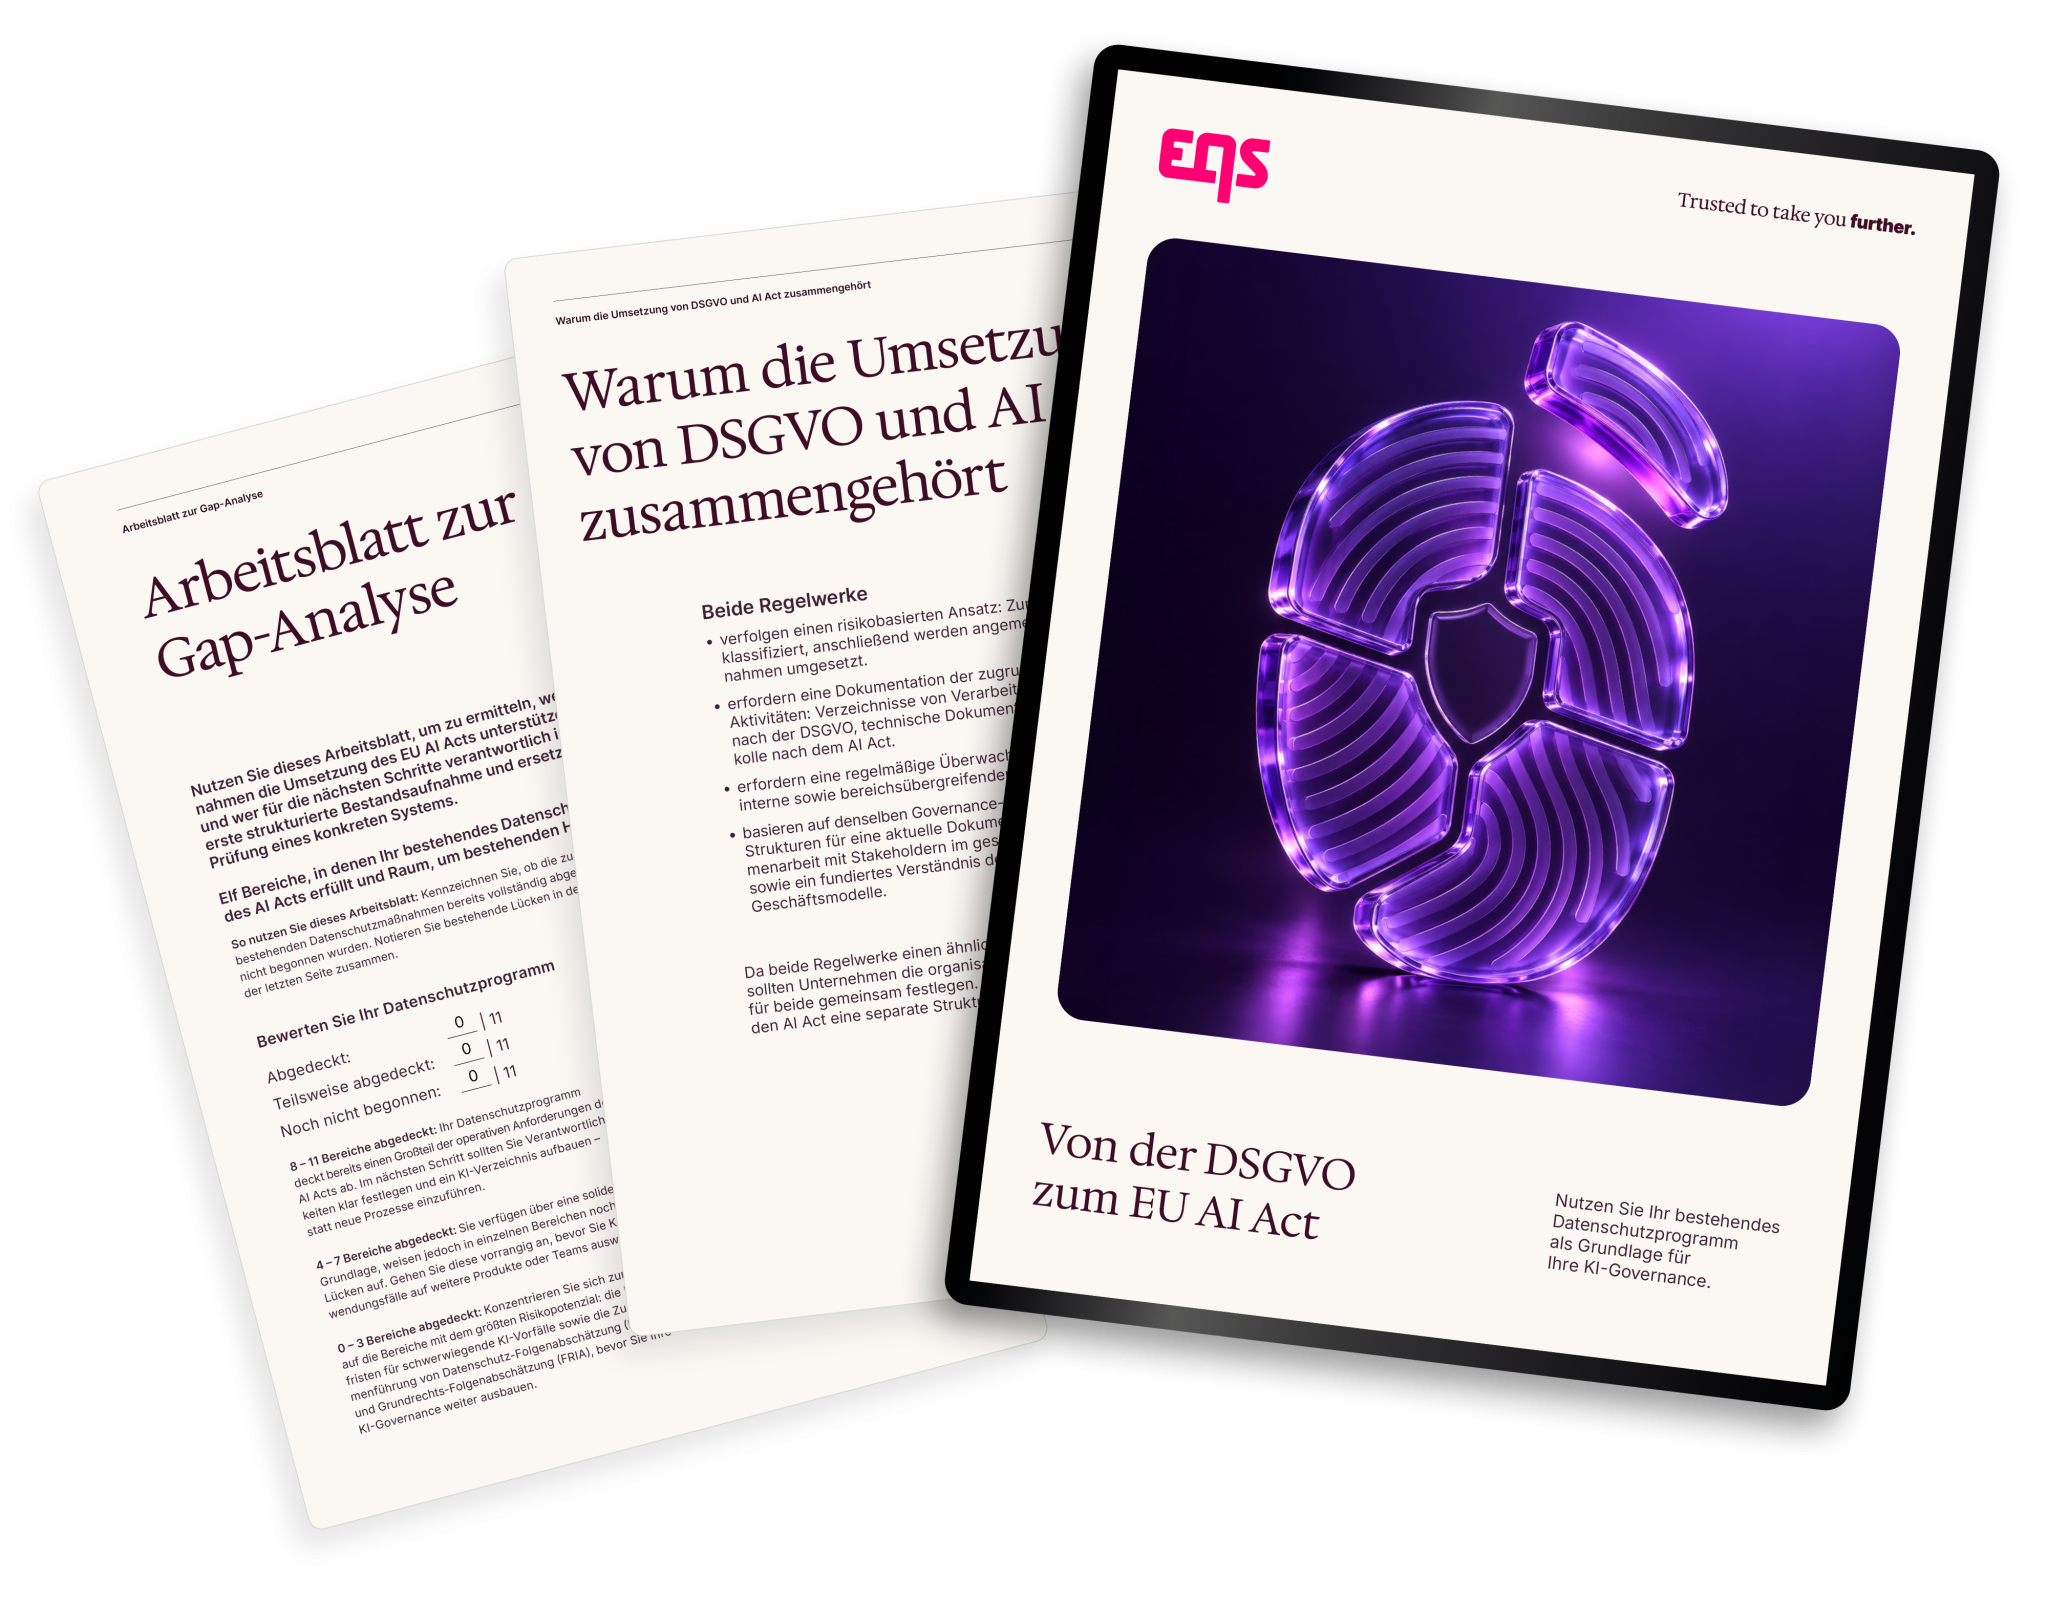
Von der DSGVO zur EU-KI-Verordnung
Nutzen Sie Ihr Datenschutzmanagement als Grundlage für KI-Governance
Ihr Datenschutzmanagement bietet einen wertvollen Ausgangspunkt für den Aufbau Ihrer KI-Governance.
Die EU-KI-Verordnung bringt eigenständige Pflichten mit sich. Für Datenschutz- und Compliance-Verantwortliche stellt sich deshalb eine strategische Frage: Wie weit tragen bestehende Strukturen und Prozesse – und wo sind zusätzliche Maßnahmen erforderlich?
Dieser Leitfaden stellt die Anforderungen beider Verordnungen auf Artikelebene gegenüber. Ein 11-Punkte-Check hilft Ihnen, bestehende Lücken zu erkennen. So können Sie einordnen, welche DSGVO-Maßnahmen sich weiterverwenden lassen, wo KI-spezifische Anforderungen hinzukommen und welche Prioritäten Sie ersetzen sollten.

DAS NEHMEN SIE MIT
Eine fundierte Grundlage für Governance-Entscheidungen: Erfahren Sie, wie etablierte DSGVO-Strukturen das Risikomanagement und die Rechenschaftspflicht beim Einsatz von KI unterstützen können und wo die Grenzen zwischen den beiden Regelwerken liegen.
Ein abgestimmtes Vorgehen bei Folgenabschätzungen: Verstehen Sie die unterschiedlichen Ziele von Datenschutz-Folgenabschätzungen (DSFA) und Grundrechte-Folgenabschätzungen (FRIA). Der Leitfaden zeigt, wie Sie Doppelarbeit durch gemeinsam nutzbare Nachweise reduzieren können, wenn beide Prüfungen erforderlich sind.
Governance über die Inbetriebnahme hinaus: Die Meldung von Vorfällen, die Dokumentation und die menschliche Aufsicht verbinden bestehende Datenschutzprozesse mit den fortlaufenden Pflichten beim KI-Einsatz. Der Leitfaden zeigt, wie diese Aufgaben ineinandergreifen.
Eine konkrete Standortbestimmung: Prüfen Sie mit dem 11-Punkte-Arbeitsblatt, welche Anforderungen Sie bereits abdecken und wo Handlungsbedarf besteht.
FÜR WEN IST DIESER LEITFADEN?
Für Datenschutzbeauftragte und Datenschutzverantwortliche, die die KI-Governance ihrer Organisation aufbauen. Ebenso für Compliance-Teams, die prüfen, wie bestehende DSGVO-Prozesse bei der Vorbereitung auf die KI-Verordnung helfen können.
WARUM DIESER LEITFADEN WICHTIG IST:
Mit dem zunehmenden Einsatz von KI steigen auch die Kosten einer fragmentierten Governance. Getrennte Bewertungen binden Ressourcen. Nicht aufeinander abgestimmte Meldeprozesse können dazu führen, dass Zuständigkeiten unklar bleiben.
Wer DSGVO und KI-Verordnung gezielt aufeinander abstimmt, kann Investitionen auf die Strukturen, Prozesse und Maßnahmen ausrichten, die die eigene Organisation tatsächlich braucht. Dieser Leitfaden liefert eine konkrete Grundlage für diese Entscheidungen und schlägt die Brücke zwischen rechtlichen Pflichten und operativer Umsetzung.
Jetzt den Leitfaden herunterladen
Registrieren Sie sich jetzt für unseren Compliance News Service und erhalten Sie relevante Neuigkeiten. Nach erfolgreicher Registrierung erhalten Sie einen Download-Link per E-Mail. Sie können sich jederzeit abmelden.
Unsere neuesten Ressourcen
Entdecken Sie unsere aktuellen Blogs, Leitfäden und Ressourcen zu den Themen Compliance, Datenschutz und Nachhaltigkeitsmanagement.