WHITE PAPER
Data Privacy
Du RGPD à l’AI Act
Faites de votre programme de protection des données le socle de votre gouvernance IA.
Votre programme RGPD constitue un point de départ précieux pour la gouvernance de l’IA.
L’AI Act introduit des responsabilités distinctes. Pour les responsables de la protection des données et de la conformité, l’enjeu stratégique consiste à déterminer dans quelle mesure les dispositifs existants peuvent y répondre, et où des contrôles supplémentaires sont nécessaires.
Grâce à des correspondances article par article et à une grille d’analyse des écarts en 11 points, ce guide vous aide à distinguer les contrôles RGPD réutilisables des exigences propres à l’IA, et à fixer des priorités en connaissance de cause.
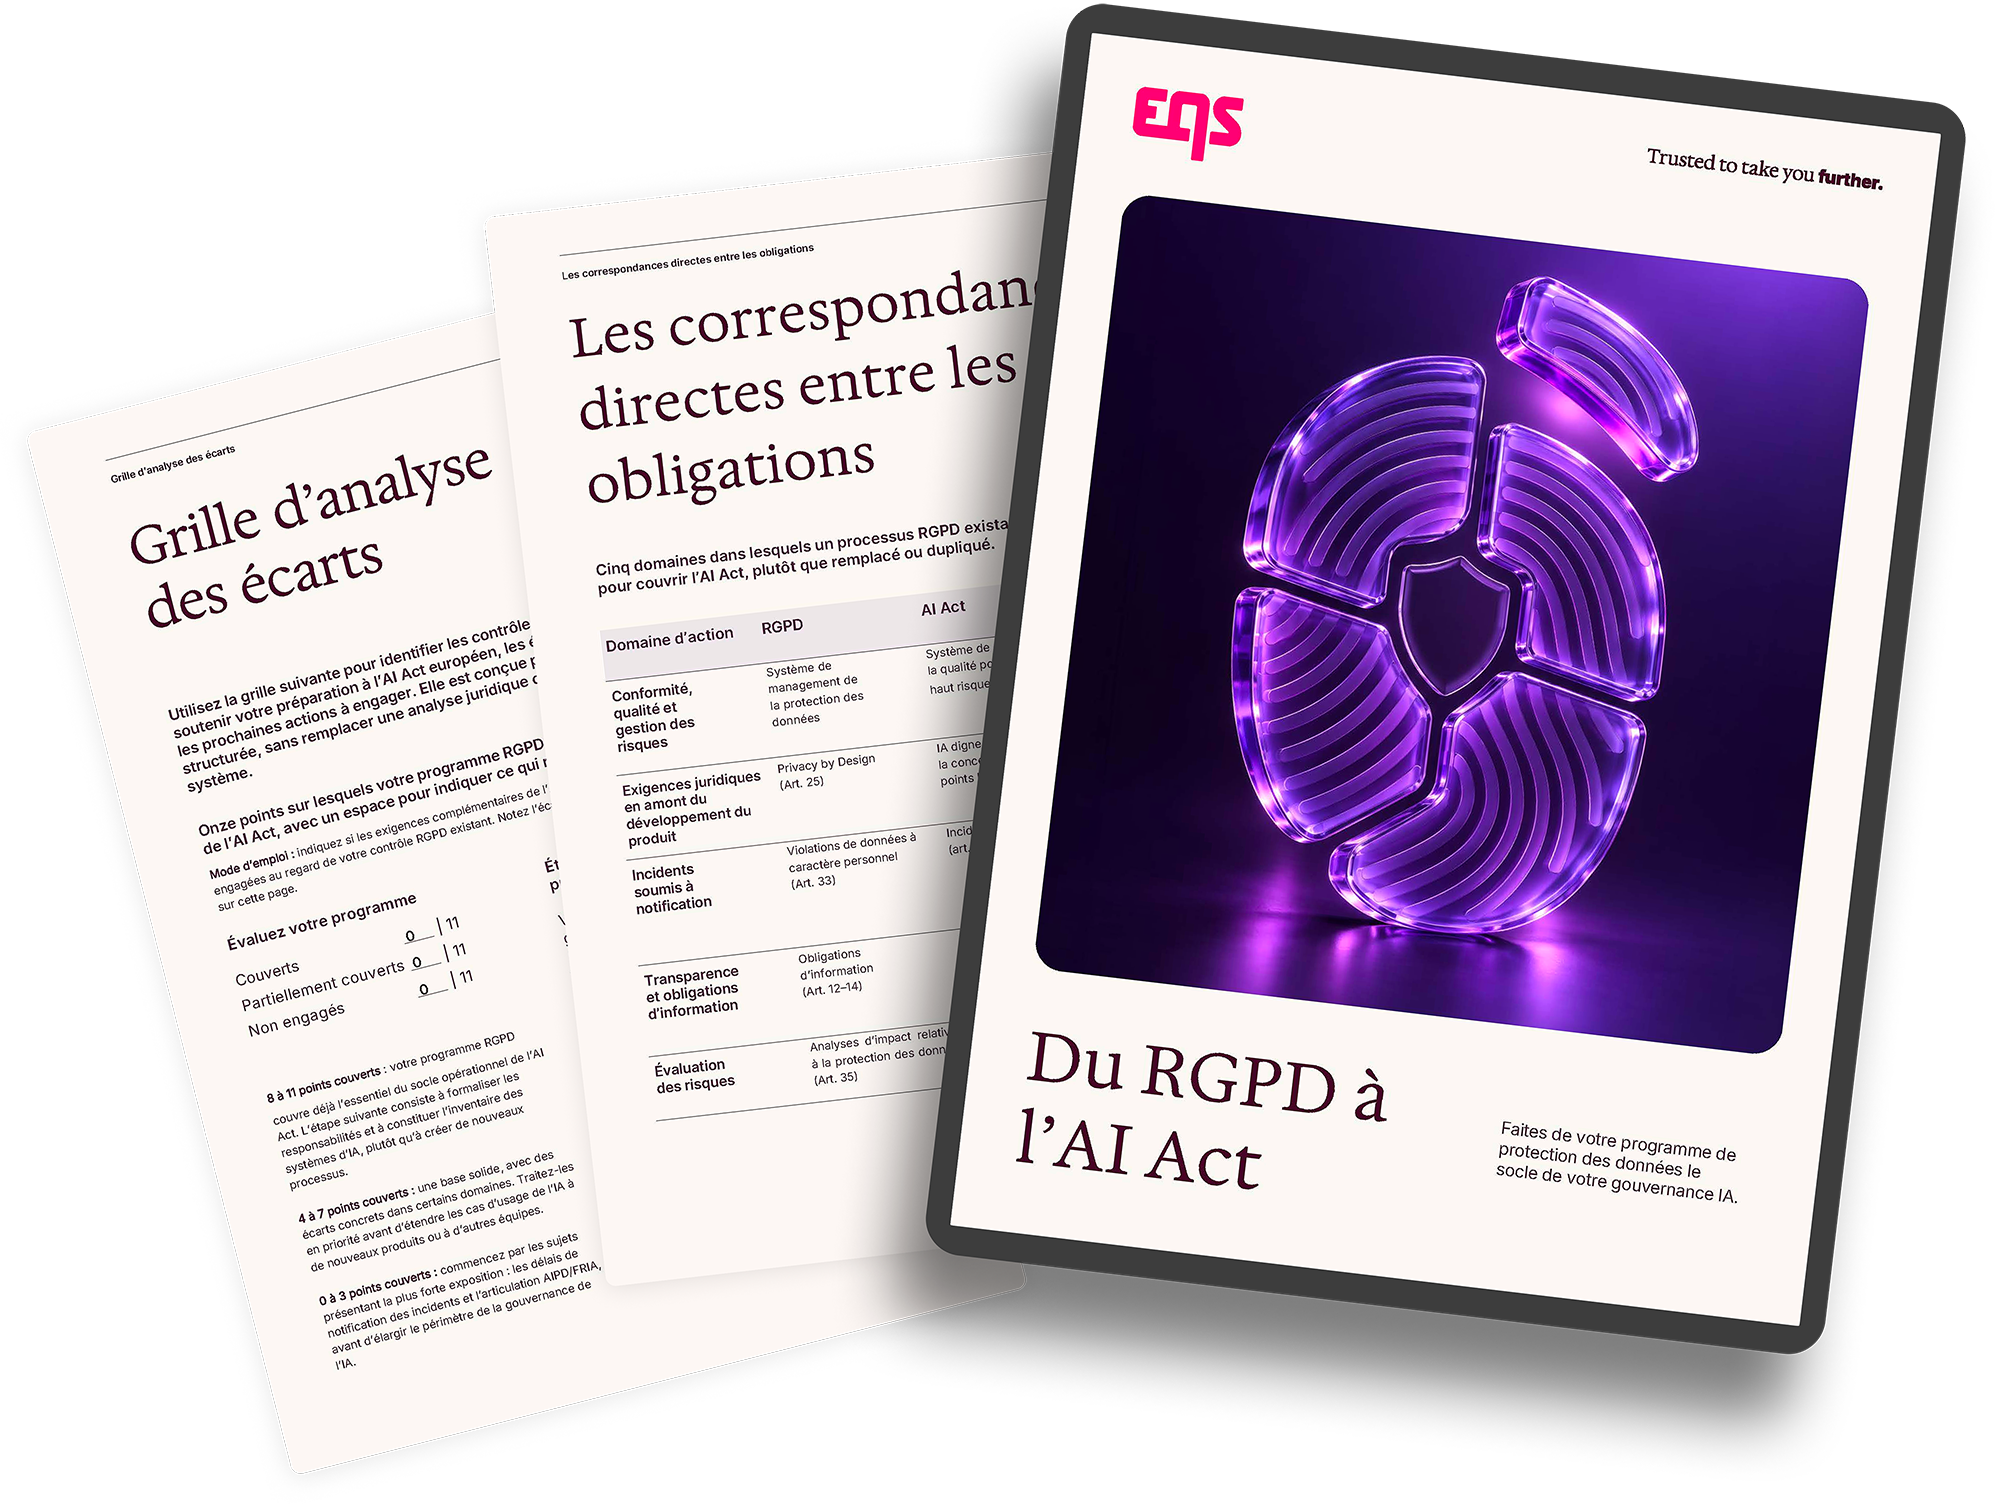

CE QUE VOUS Y TROUVEREZ
Une base plus solide pour vos décisions de gouvernance : découvrez comment les structures RGPD en place peuvent soutenir la gestion des risques et la responsabilité organisationnelle liées à l’IA, tout en identifiant les limites entre les deux cadres.
Une approche coordonnée des analyses d’impact : comprenez les finalités respectives des AIPD et des FRIA, et les cas où des éléments probants communs permettent d’éviter de faire double emploi lorsque les deux s’appliquent.
Une vision de la gouvernance au-delà du déploiement : examinez comment le signalement des incidents, la documentation et le contrôle humain relient les opérations de protection des données aux responsabilités continues en matière d’IA.
Une évaluation concrète de votre situation : utilisez la grille en 11 points pour mesurer la couverture existante et identifier les écarts à traiter.
À QUI S’ADRESSE CE GUIDE ?
Aux DPO et responsables de la protection des données qui construisent l’approche de leur organisation en matière de gouvernance de l’IA, ainsi qu’aux équipes conformité qui évaluent dans quelle mesure leurs processus RGPD existants peuvent soutenir leur préparation à l’AI Act.
POURQUOI CE GUIDE EST IMPORTANT
Une gouvernance fragmentée génère des coûts qui s’accumulent à mesure que l’adoption de l’IA progresse. Des analyses menées séparément mobilisent des ressources, tandis que des processus de signalement déconnectés laissent les responsabilités dans le flou.
Une articulation réfléchie entre RGPD et AI Act permet aux décideurs d’orienter les investissements vers les capacités dont leur organisation a réellement besoin. Ce guide offre une base concrète pour ces discussions, en reliant les obligations juridiques aux décisions opérationnelles.
PASSEZ DE L’ANALYSE À L’ACTION
Apportez les correspondances et la grille d’analyse du guide à votre prochaine réunion de planification. Identifiez les responsabilités à clarifier et les écarts qui méritent un investissement.
Une gouvernance de l’IA plus solide commence par savoir où agir.
Télécharger le guide
Inscrivez-vous à notre service d’actualités sur la conformité pour recevoir les informations qui vous concernent. Une fois votre inscription confirmée, vous recevrez un lien de téléchargement par e-mail. Vous pouvez vous désinscrire à tout moment.
Nos dernières ressources
Découvrez nos derniers articles de blog, guides et ressources sur la conformité, la protection des données et la gestion de la durabilité.