


THIRD PARTIES
Software de gestión de riesgos de terceros para un cumplimiento estructurado y listo para auditorías
Centralice los registros, evaluaciones, screening, aprobaciones y renovaciones de terceros en un flujo de trabajo auditable.
A medida que crecen los programas de terceros, se vuelve más difícil recopilar la información correcta, aplicar el nivel adecuado de diligencia debida y mantener las decisiones claras a lo largo del tiempo. EQS Third Parties es un software de gestión de riesgos de terceros que ayuda a los equipos a centralizar registros, evaluar el riesgo de forma proporcional, documentar resultados y mantener una supervisión continua con confianza.
Registros centralizados | Diligencia debida proporcional | Decisiones documentadas | Monitoreo continuo
Con la confianza de más de 14,000 clientes en todo el mundo



Seguridad y certificaciones
En EQS Group, proteger sus datos es una parte fundamental de cómo Third Parties respalda un proceso de riesgo gobernado y auditable. EQS Third Parties cumple con estrictos estándares de seguridad de TI y admite el manejo de información confidencial de terceros alineado con el RGPD.
Protección de datos
- Infraestructura certificada ISO/IEC 27001
- Cifrado de extremo a extremo de 2048 bits
- Privacidad desde el diseño, conforme al artículo 25 del RGPD
- No recopilamos metadatos ni rastreamos direcciones IP
Seguridad continua
- Pruebas de penetración anuales según los estándares OWASP
- Auditorías ISAE 3000 Type II realizadas por PwC
- Certificación de la Cloud Security Alliance y registro STAR
- Alojamiento con energía 100 % renovable
Por qué los equipos de cumplimiento eligen nuestro software de gestión de riesgos de terceros
A medida que crecen las redes de terceros, los equipos necesitan un proceso estructurado para recopilar, evaluar, decidir y monitorear con confianza. La información a menudo vive en correos electrónicos, documentos y flujos de trabajo desconectados, lo que dificulta ver qué se recopiló, revisó y qué aún necesita atención.
Third Parties le brinda un proceso conectado que mantiene la diligencia debida, las aprobaciones y el seguimiento en un solo lugar.
La gestión de riesgos de terceros (TPRM) es el proceso de identificar, evaluar y documentar los riesgos que plantean los proveedores externos, suministradores y socios comerciales antes y después de la contratación. Para los equipos de cumplimiento que operan bajo marcos como la FCPA, la UK Bribery Act y la Guía de la OCDE de Debida Diligencia para una Conducta Empresarial Responsable, un enfoque estructurado y auditable para la diligencia debida de terceros es un elemento central de un programa de cumplimiento defendible.
Perfiles de terceros unificados para la visibilidad del riesgo
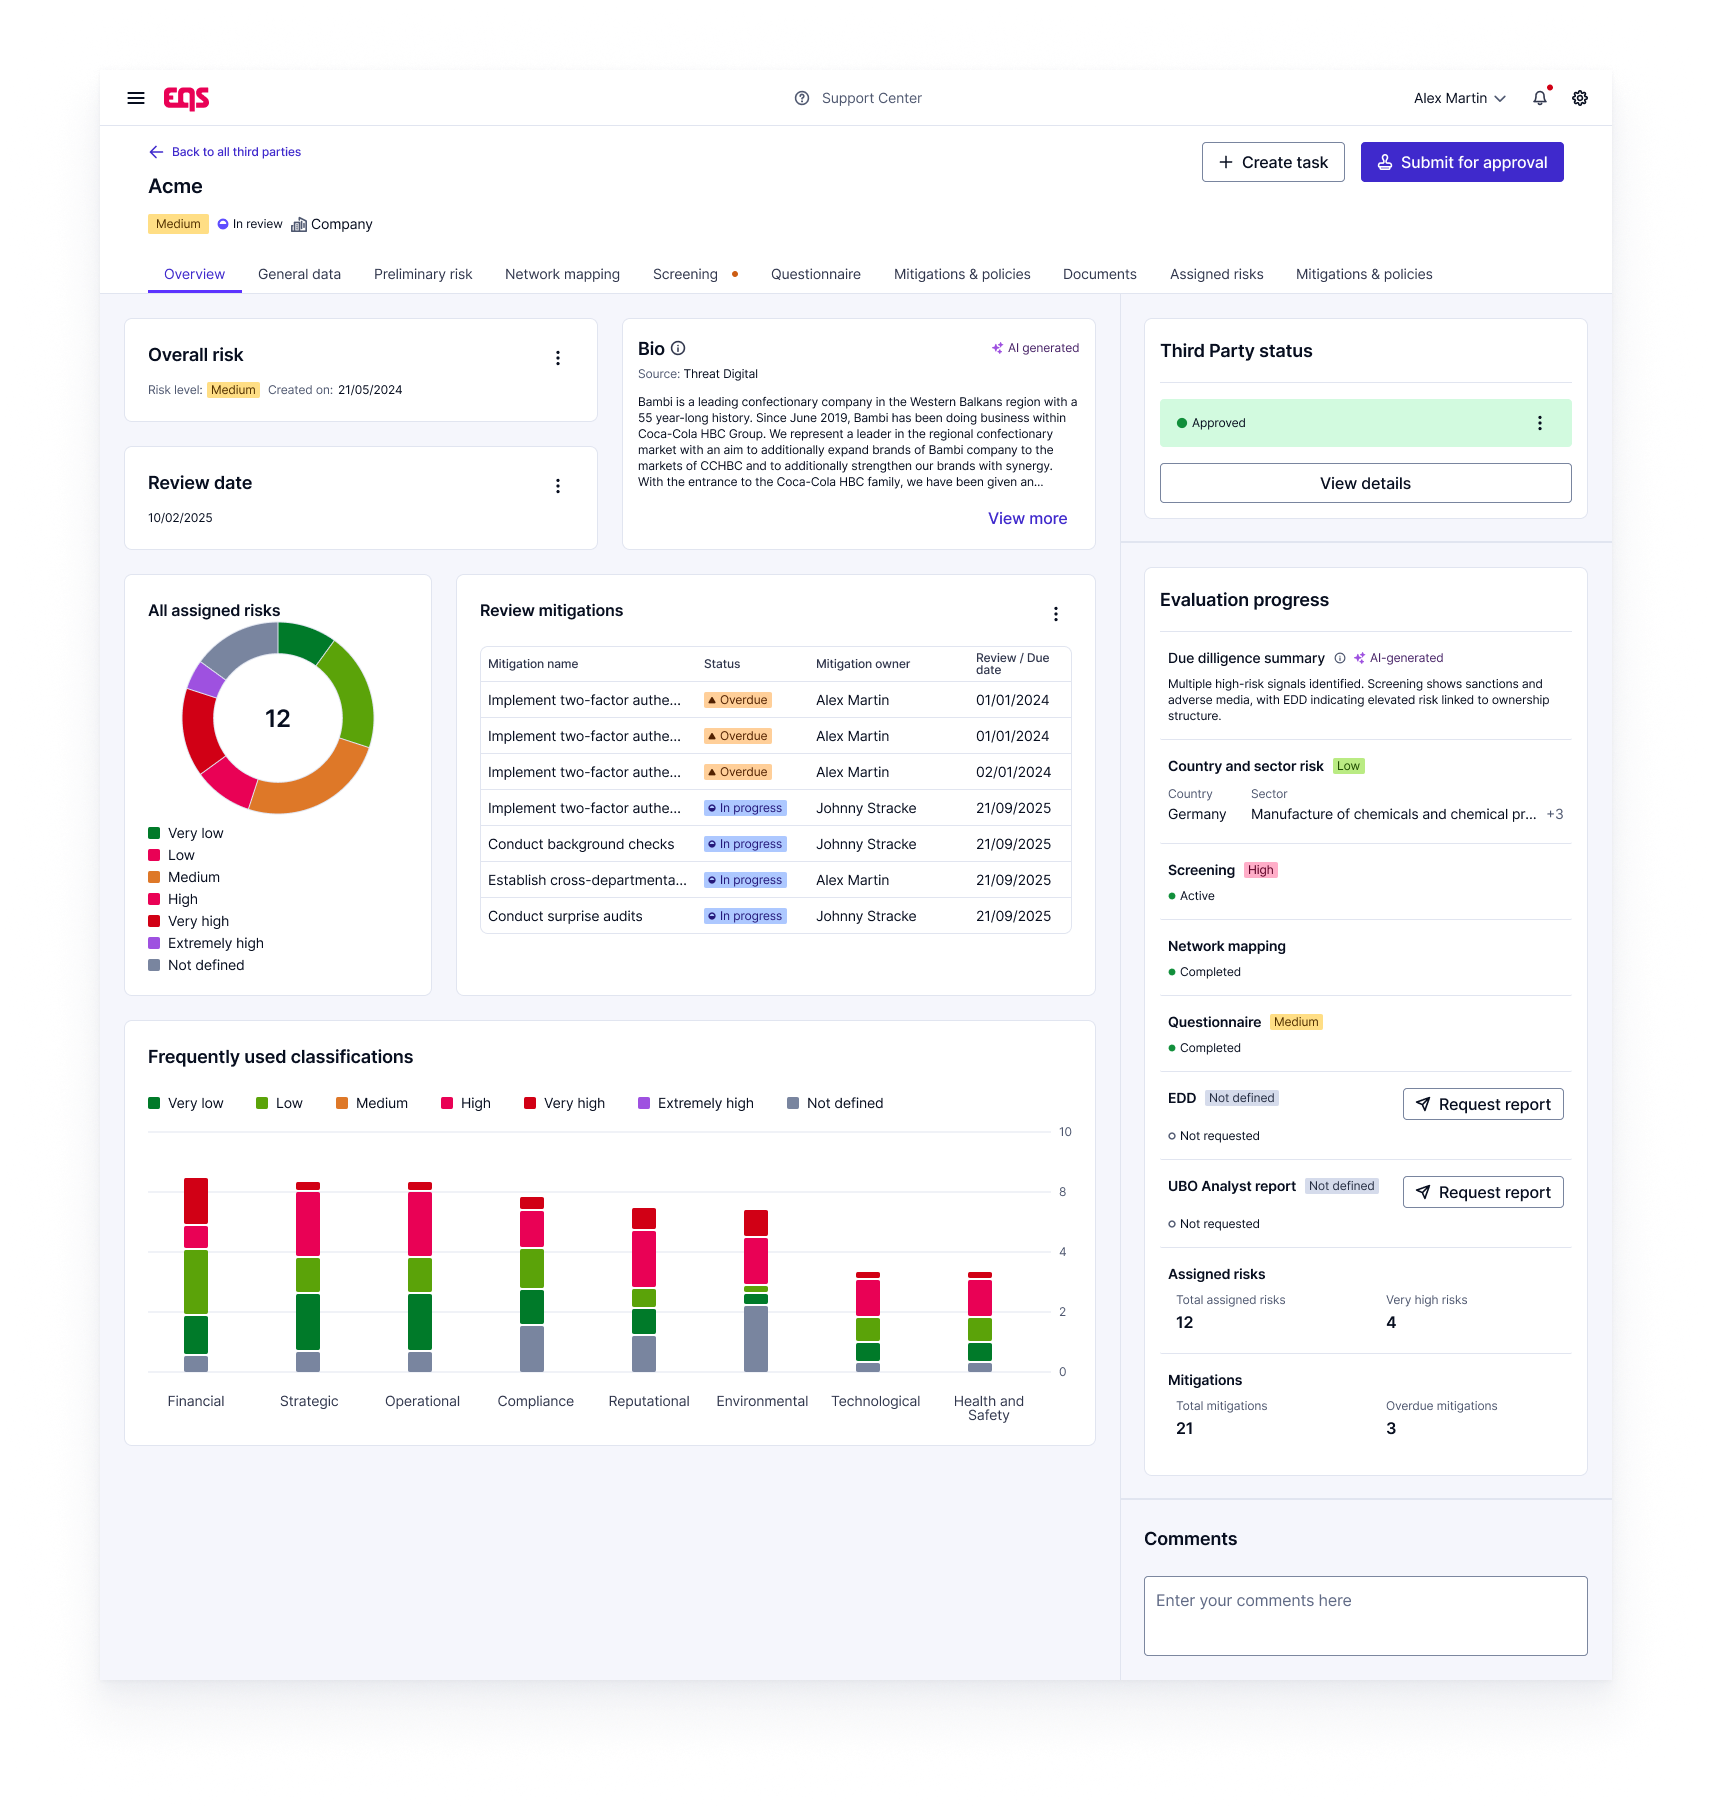
Todos los datos, evaluaciones, indicadores de riesgo, resultados de cribado, mitigaciones, certificaciones de políticas, aprobaciones y fechas de renovación viven en un registro organizado. Los equipos obtienen una vista conectada de cada relación y las decisiones que la moldearon.
Políticas y certificaciones dentro del registro de terceros
Cargue una política en el módulo de Policies y capture las certificaciones automáticamente. Cada certificación está vinculada a la versión correcta de la política con un registro con marca de tiempo que resiste revisiones internas y auditorías externas.
Supervisión continua del riesgo de terceros
Las revisiones, los controles y las mitigaciones se rastrean en tiempo real. Las notificaciones en la aplicación garantizan que los propietarios del riesgo o de la relación vean lo que necesita atención de inmediato. Esto permite que su equipo se anticipe a las obligaciones en lugar de reaccionar ante ellas.
Visibilidad y responsabilidad integrales
Cuando la responsabilidad de un tercero no está clara, las revisiones se estancan y nadie puede decir quién aprobó qué. Los permisos basados en roles garantizan que solo las personas adecuadas puedan ver, editar, asignar o exportar datos. Cada acción se registra automáticamente, por lo que el registro muestra quién revisó y quién aprobó, no solo lo que se decidió.
Lo que hace que Third Parties sea la plataforma en la que confían los equipos
Third Parties es un módulo dentro de EQS Compliance Cockpit: un entorno único para gestionar programas de cumplimiento y ética, incluida la gestión de casos, la gestión de políticas y la denuncia de irregularidades.
Los cuestionarios múltiples y configurables permiten una diligencia debida basada en el riesgo
No todos los terceros justifican el mismo escrutinio. Adapte la profundidad de cada evaluación al riesgo que realmente conlleva una relación, para que su equipo dedique esfuerzo donde está la exposición en lugar de pasar a cada proveedor por la misma lista de verificación. Envíe varios cuestionarios al mismo tercero, cada uno rastreado por separado, para evaluaciones de seguimiento, revisiones periódicas o diferentes partes interesadas. Cree a partir de plantillas seleccionadas por expertos o las suyas propias, y permita que las contrapartes las completen a través de un proceso seguro y sin inicio de sesión con guardado automático y recordatorios automatizados, para que las respuestas vuelvan más rápido, con menos seguimiento.

Los perfiles estructurados ofrecen una recopilación de datos de terceros limpia y coherente
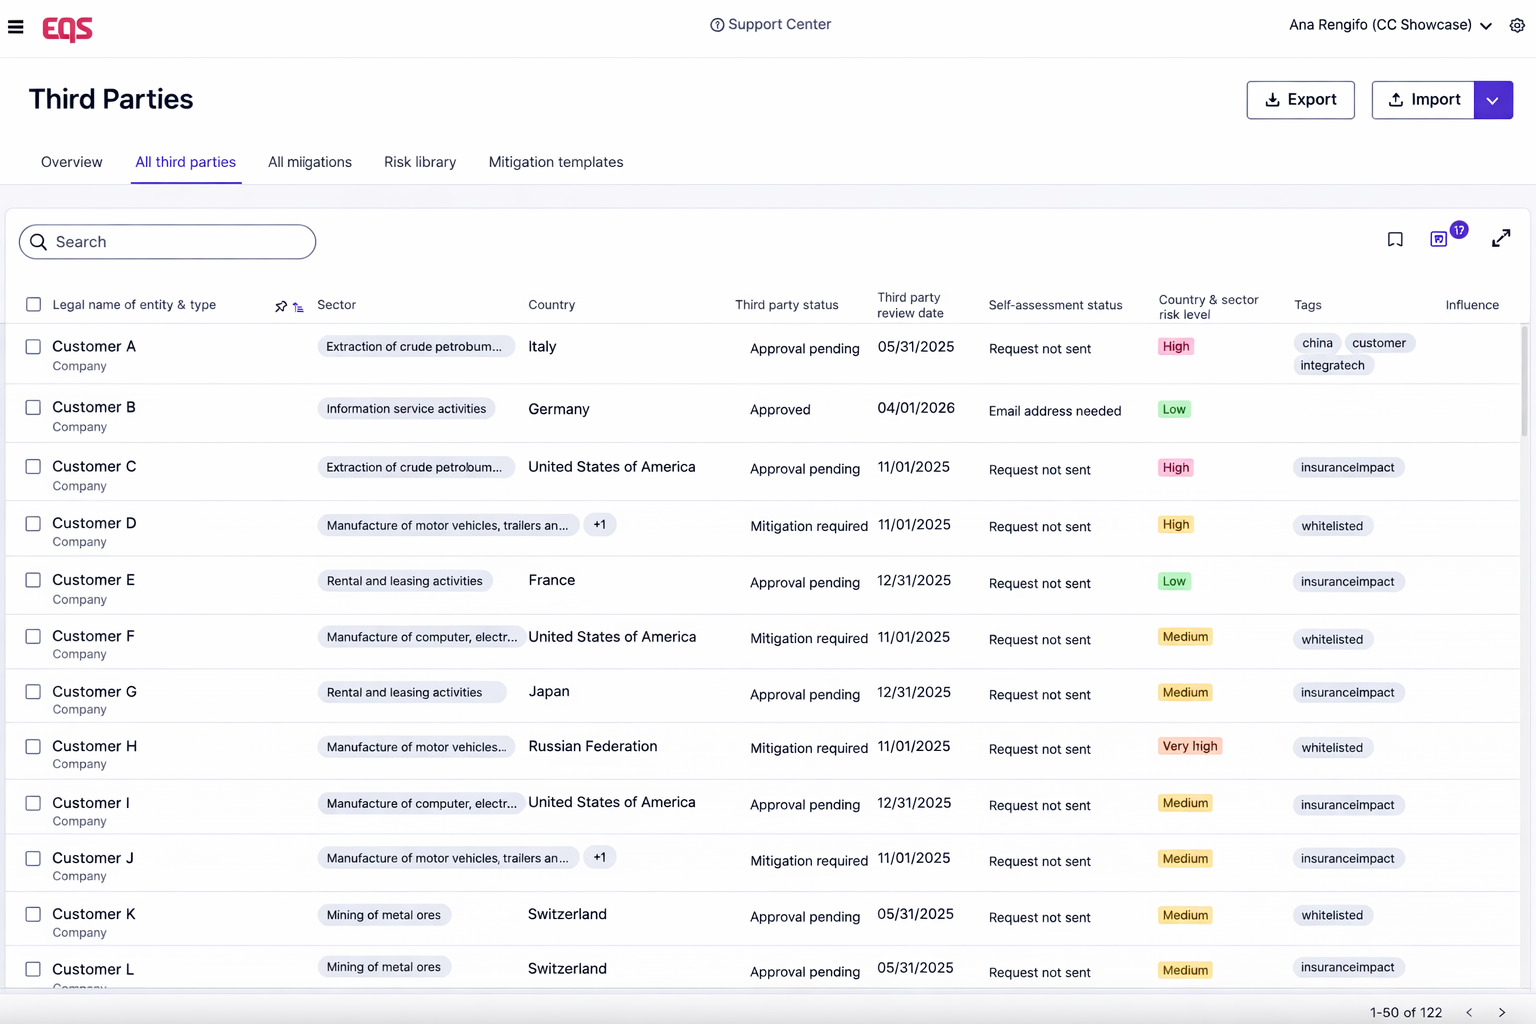
Cuando la admisión es inconsistente, cada evaluación comienza desde una línea base diferente y las decisiones se basan en lo que sea que se haya recopilado. EQS Third Parties captura cada relación en el mismo perfil estructurado (detalles de la empresa, contactos, finanzas, indicadores de riesgo y relevancia de LkSG) con la calificación de riesgo aplicada de la misma manera cada vez. Su equipo compara a los terceros en los mismos términos y decide con el contexto completo.

Flujos de trabajo automatizados para una diligencia debida proporcionada
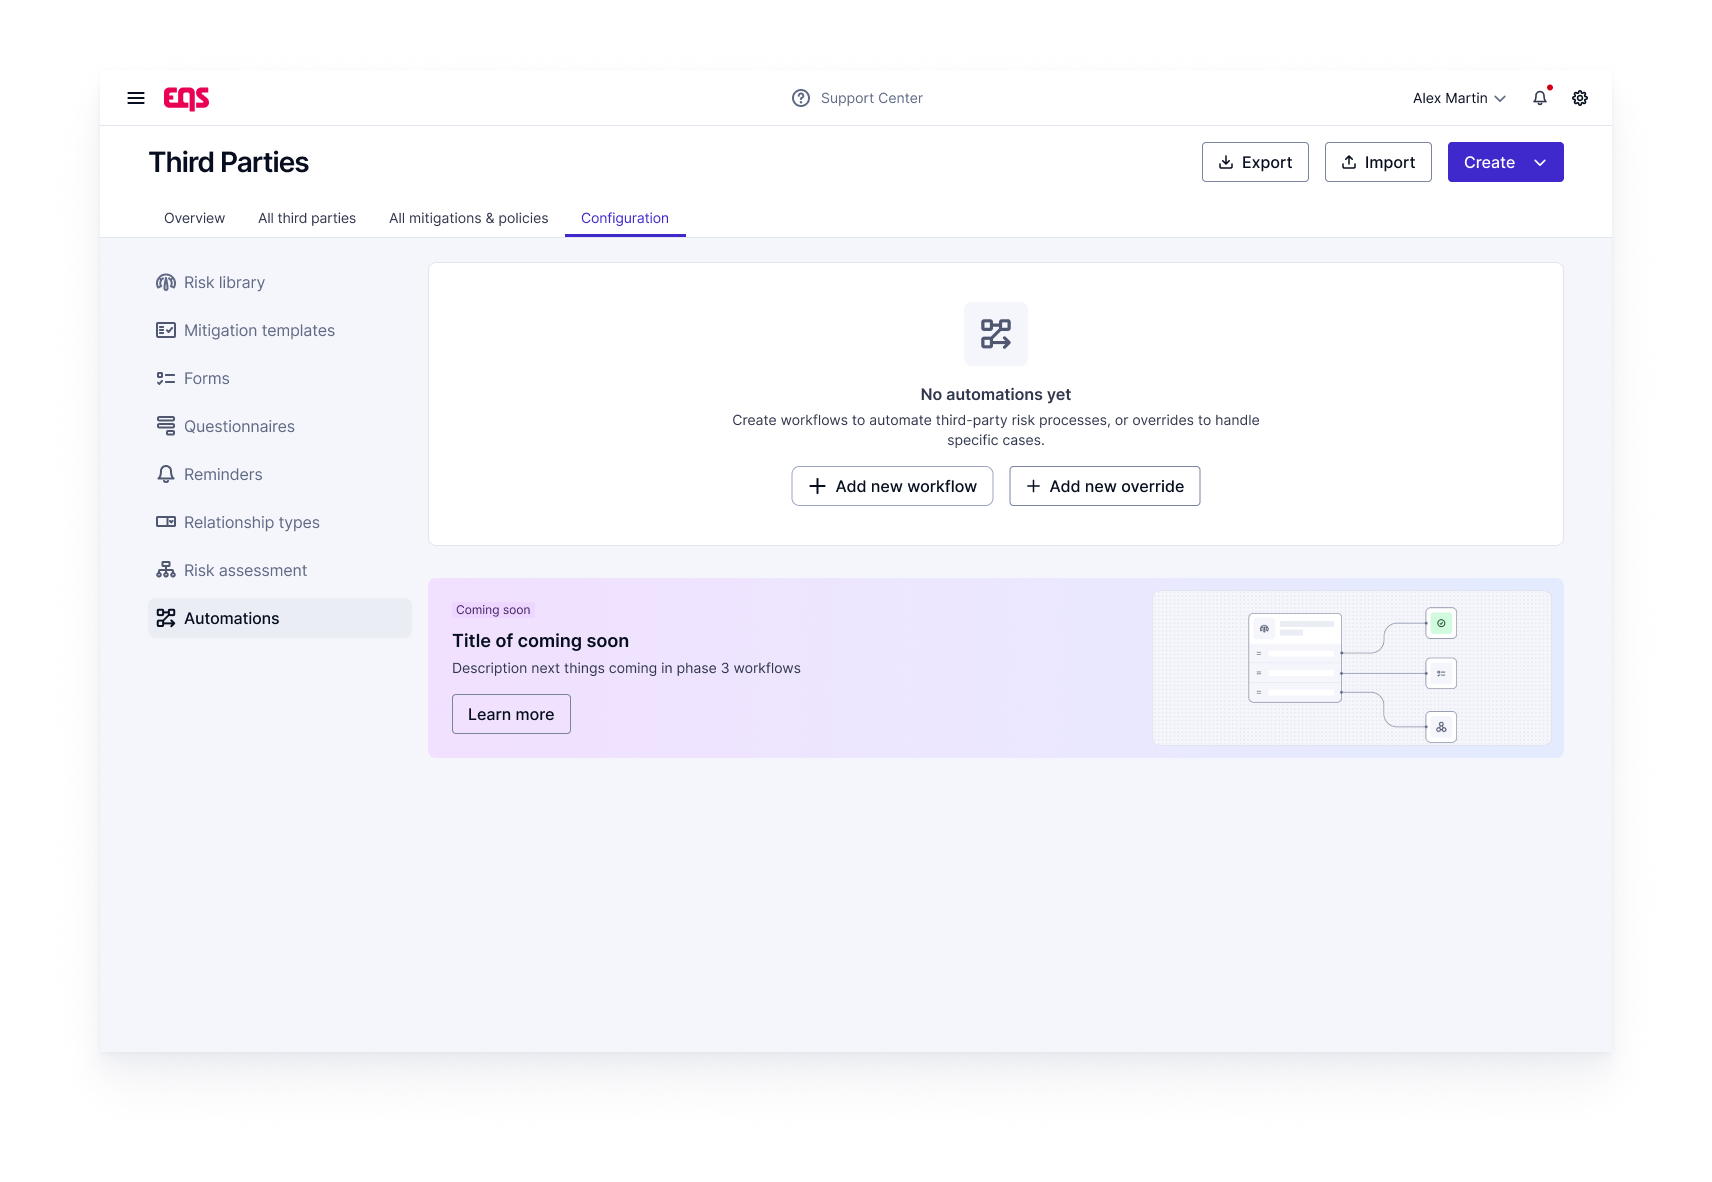
Configure la puntuación de riesgo inherente según factores como el país, el sector o el tipo de relación, y deje que la plataforma active automáticamente la primera acción adecuada: screening de sanciones, screening completo, aprobación o rechazo. Menos trabajo manual con los terceros que no lo requieren. Más atención a los que sí.
Evaluación integrada para una validación de riesgos más rápida
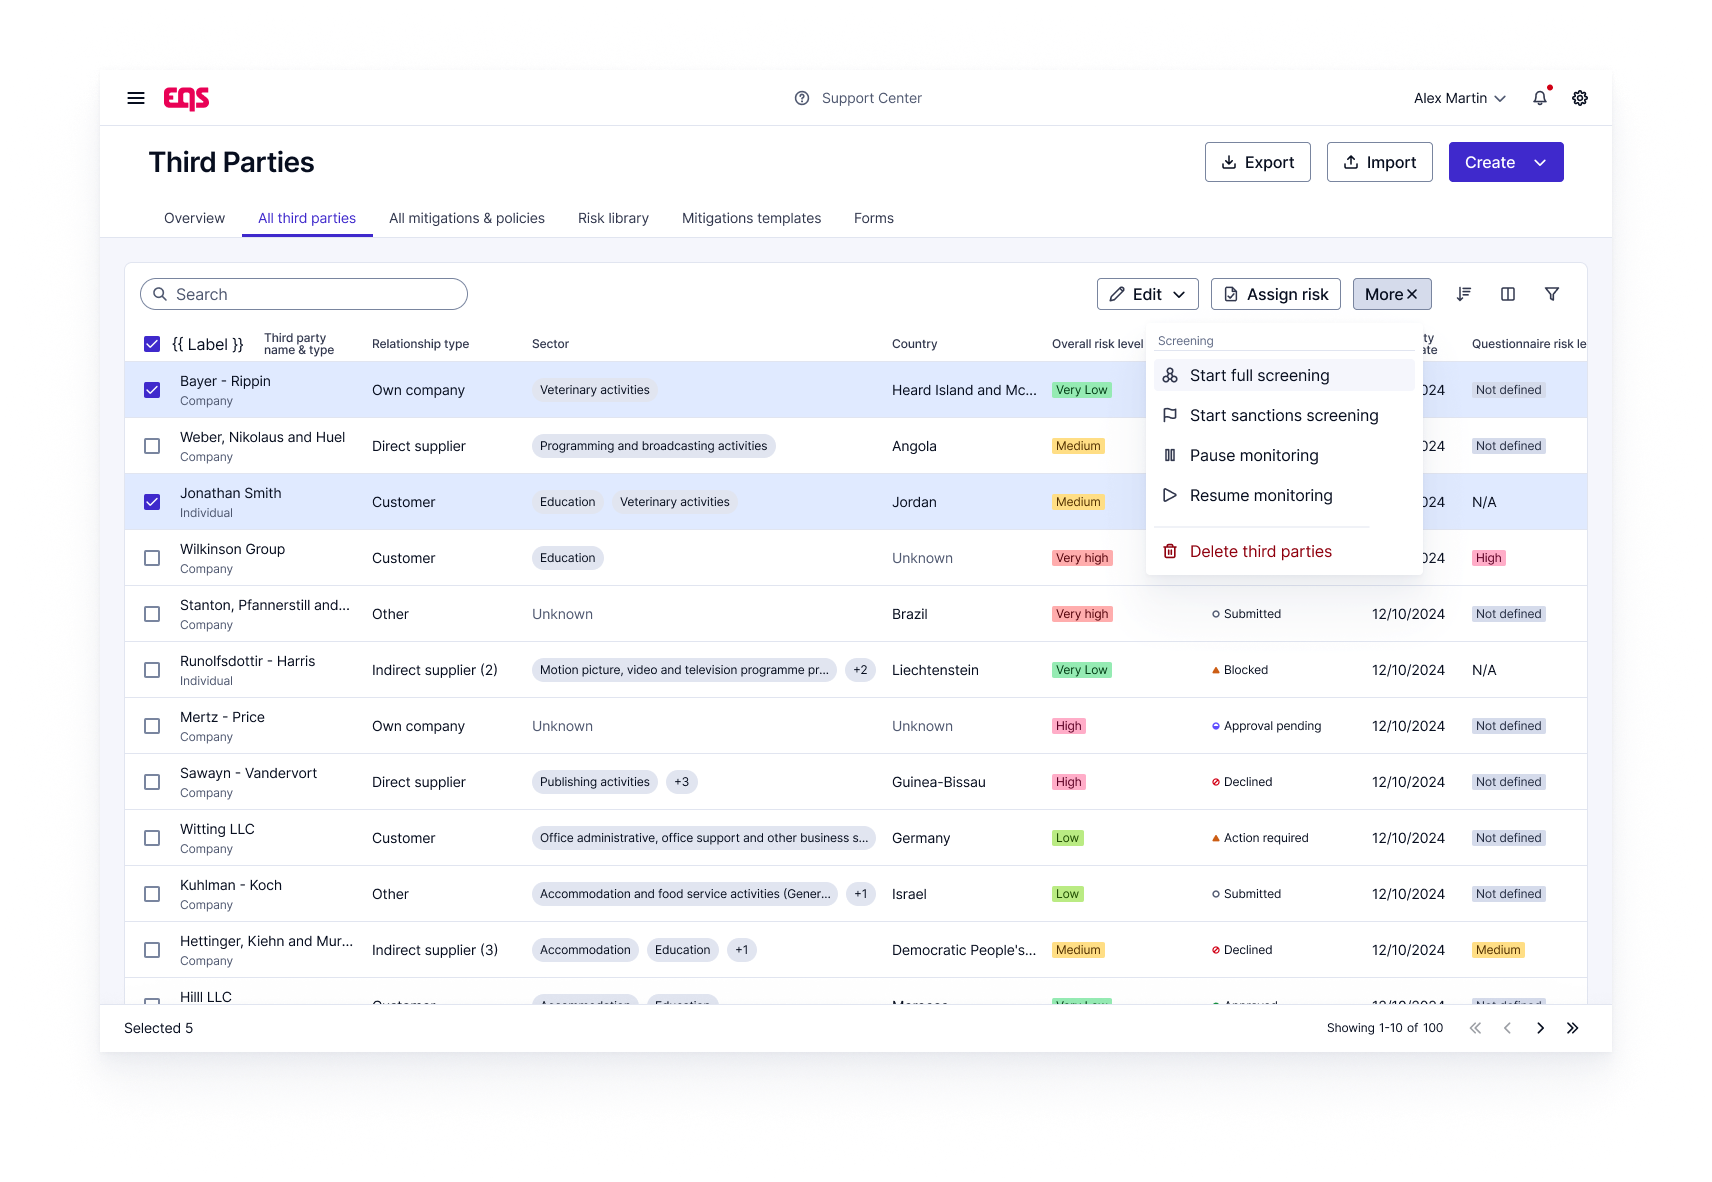
Ejecute una evaluación solo de sanciones al principio de la incorporación para identificar organizaciones e individuos sancionados antes de invertir en una diligencia debida más profunda. La evaluación completa está disponible para una evaluación de riesgos más amplia, mientras que todos los resultados se almacenan en el perfil de terceros para facilitar la clasificación, el seguimiento y la auditabilidad.
Informes de diligencia debida mejorada y propiedad efectiva final
Algunos riesgos solo surgen cuando puedes ver quién está realmente detrás de una empresa. Los informes de Debida Diligencia Mejorada (EDD) y de Beneficiario Final (UBO) incorporan investigaciones estructuradas dirigidas por analistas para aquellas relaciones donde el rastreo de la propiedad o una validación más profunda son fundamentales. Los hallazgos se integran en el registro de terceros, donde usted asigna un nivel de riesgo, captura el contexto interno y mantiene un historial completo registrado automáticamente, de modo que la investigación permanezca vinculada a la decisión que fundamentó.

Mapeo de Redes para inteligencia de relaciones
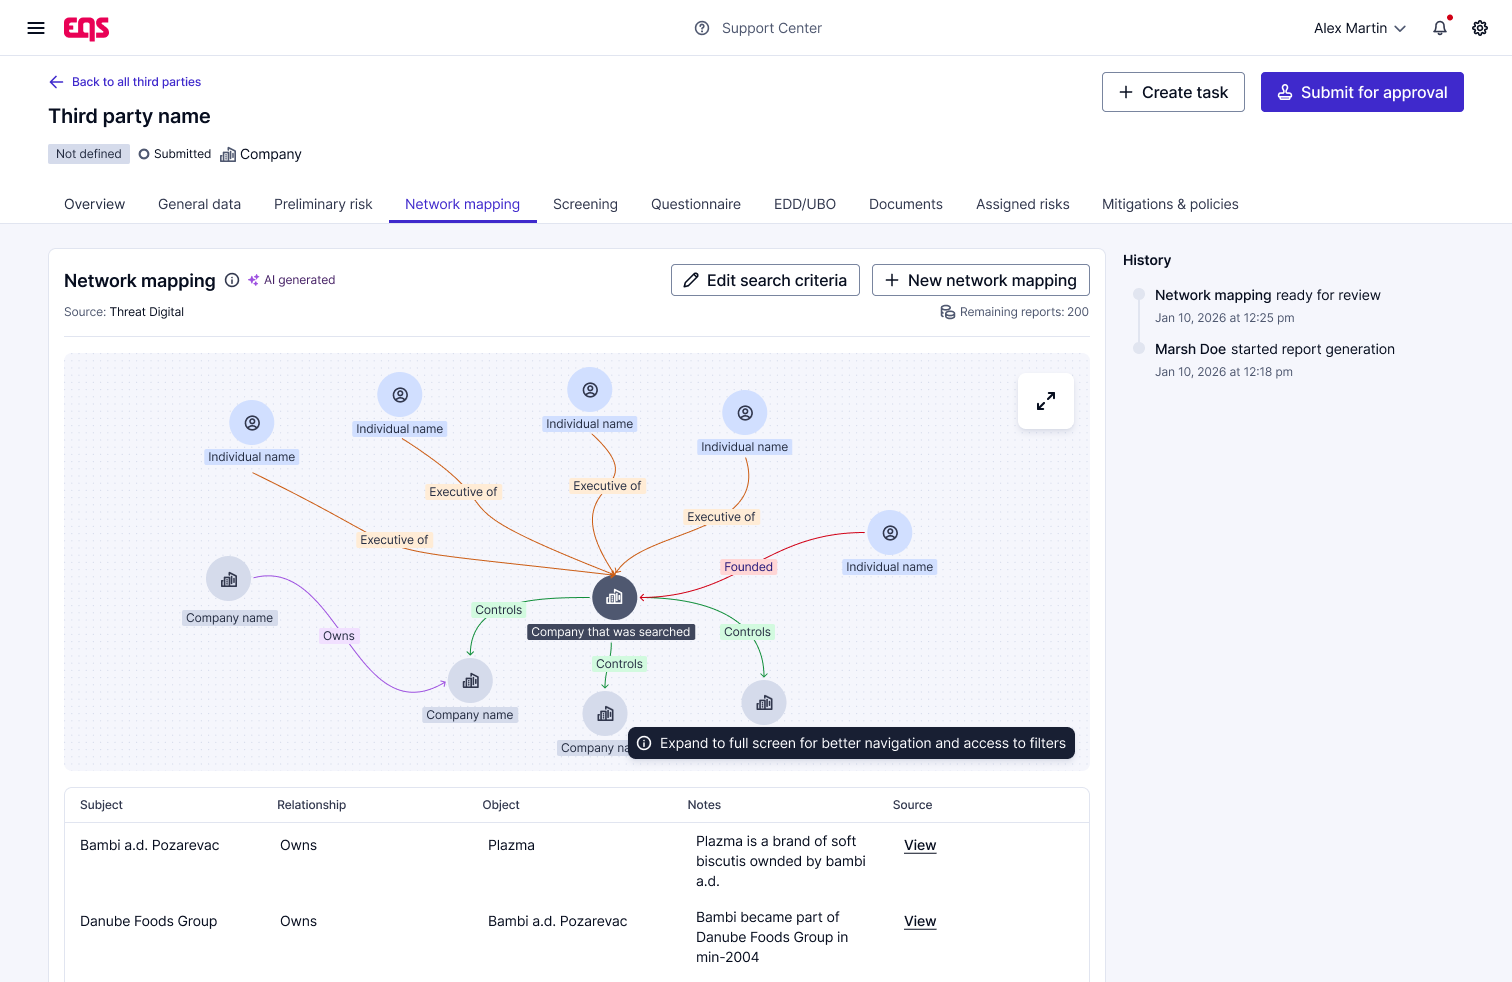
Un cuestionario solo muestra lo que una contraparte elige revelar, y las conexiones que conllevan un riesgo real a menudo quedan fuera de él. El Mapeo de Redes revela las entidades y personas vinculadas a una empresa, para que los equipos puedan detectar afiliaciones ocultas o conflictos antes de aprobar o escalar una relación. El informe bajo demanda utiliza análisis de IA de fuentes disponibles públicamente para revelar señales de propiedad, afiliaciones y patrones de relación, y luego los presenta en un resumen de la empresa, un gráfico visual y una tabla de relaciones respaldada por fuentes.
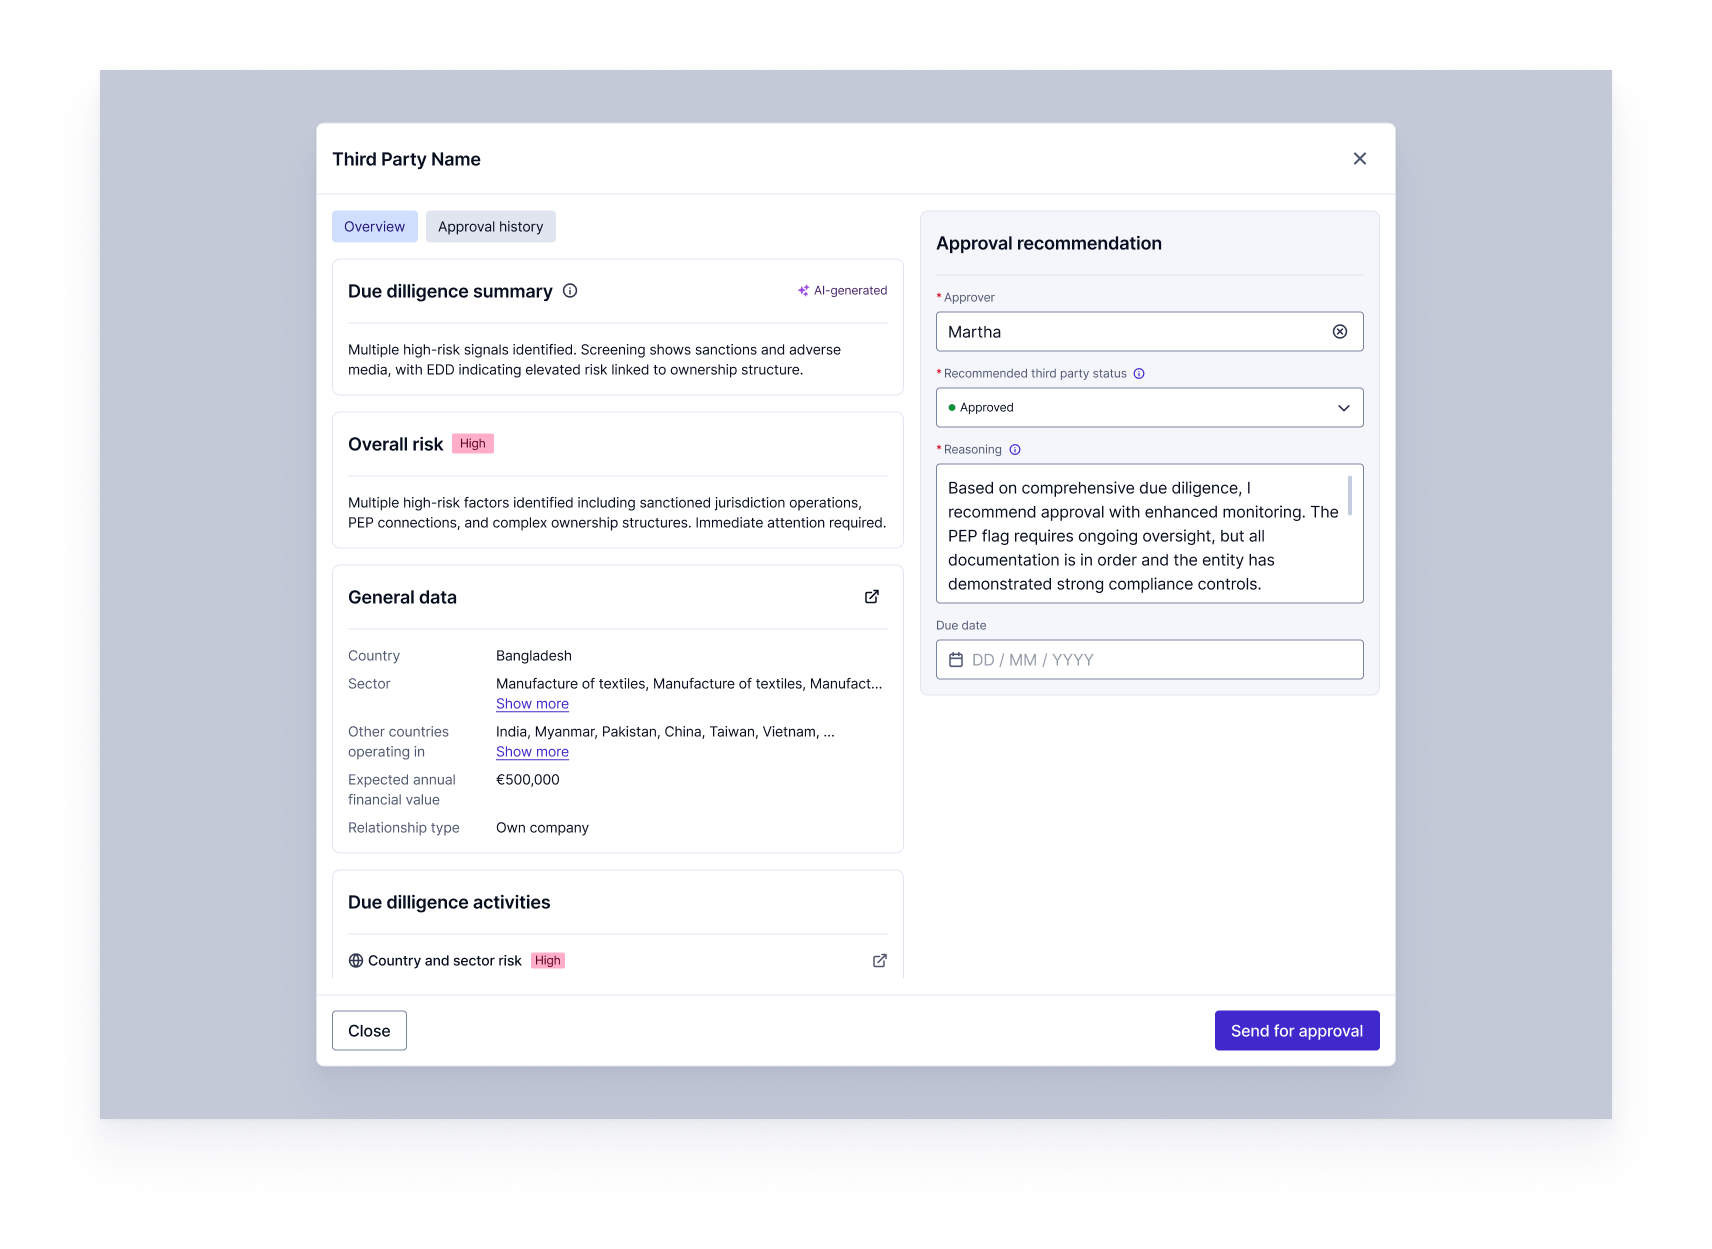
Toma de decisiones asistida por IA en la fase de aprobación
Resumen de IA que reúne todos los resultados de la debida diligencia (resultados de cribado, hallazgos de EDD y datos de UBO) en una vista concisa de las señales de riesgo más importantes. Esto proporciona a los aprobadores una base más rápida y clara para su decisión, sin reemplazar el juicio humano ni la pista de auditoría que lo respalda. Cada acción de la IA se registra, es atribuible y está sujeta a supervisión humana. Diseñado para resistir el escrutinio regulatorio, no certificado retroactivamente.
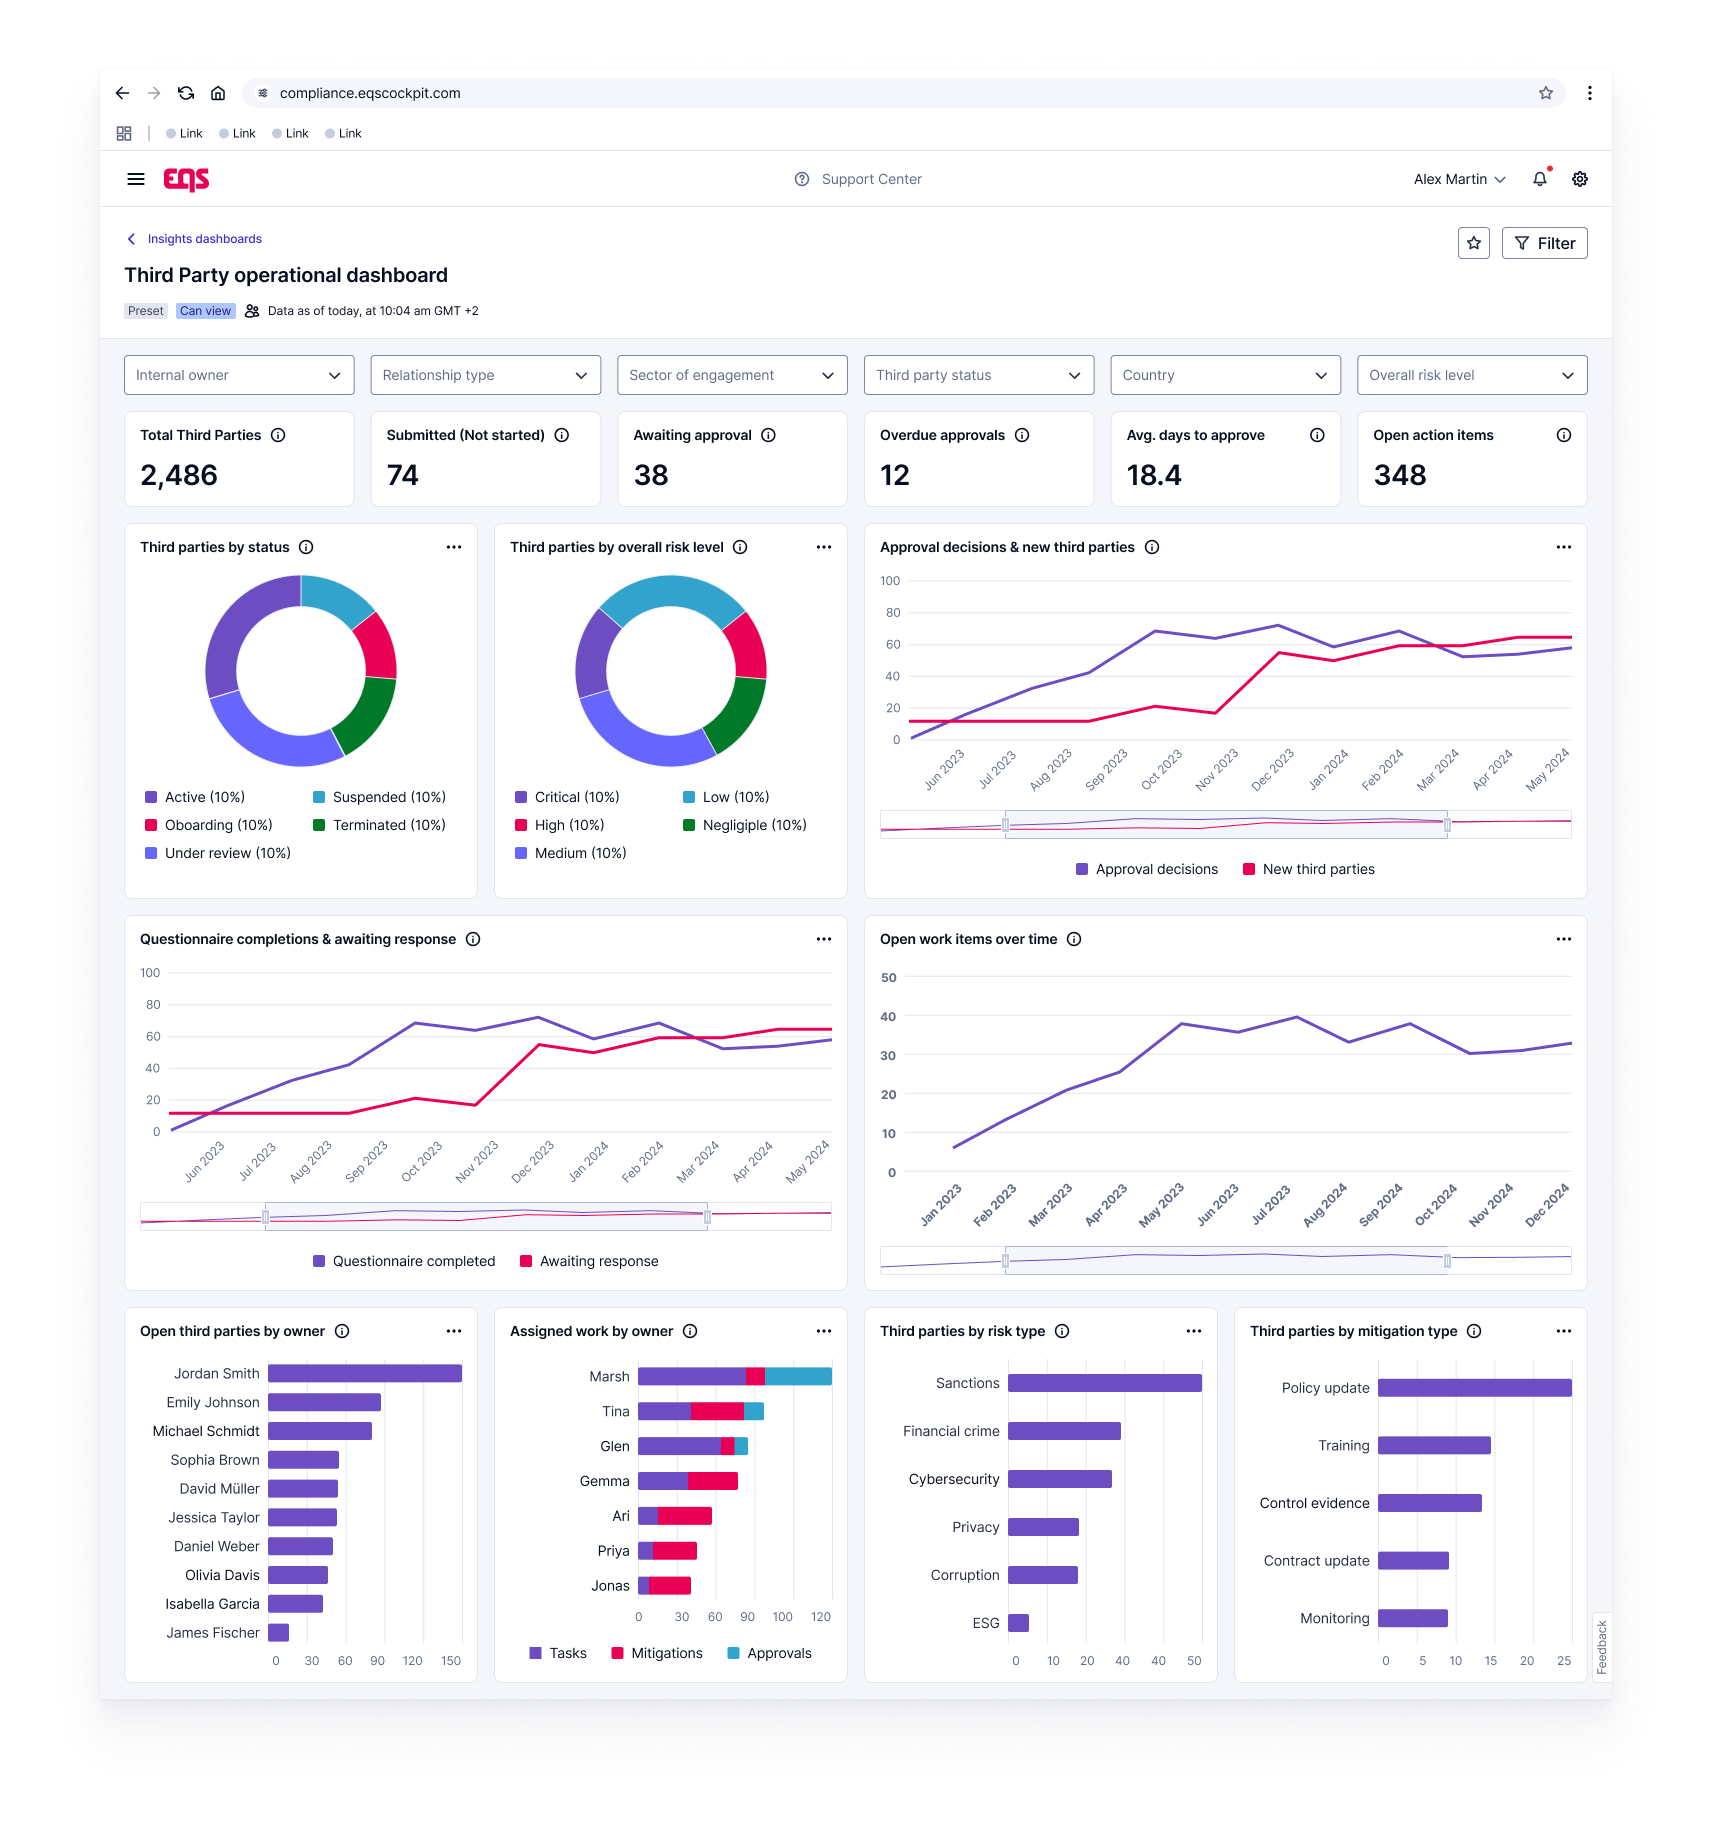
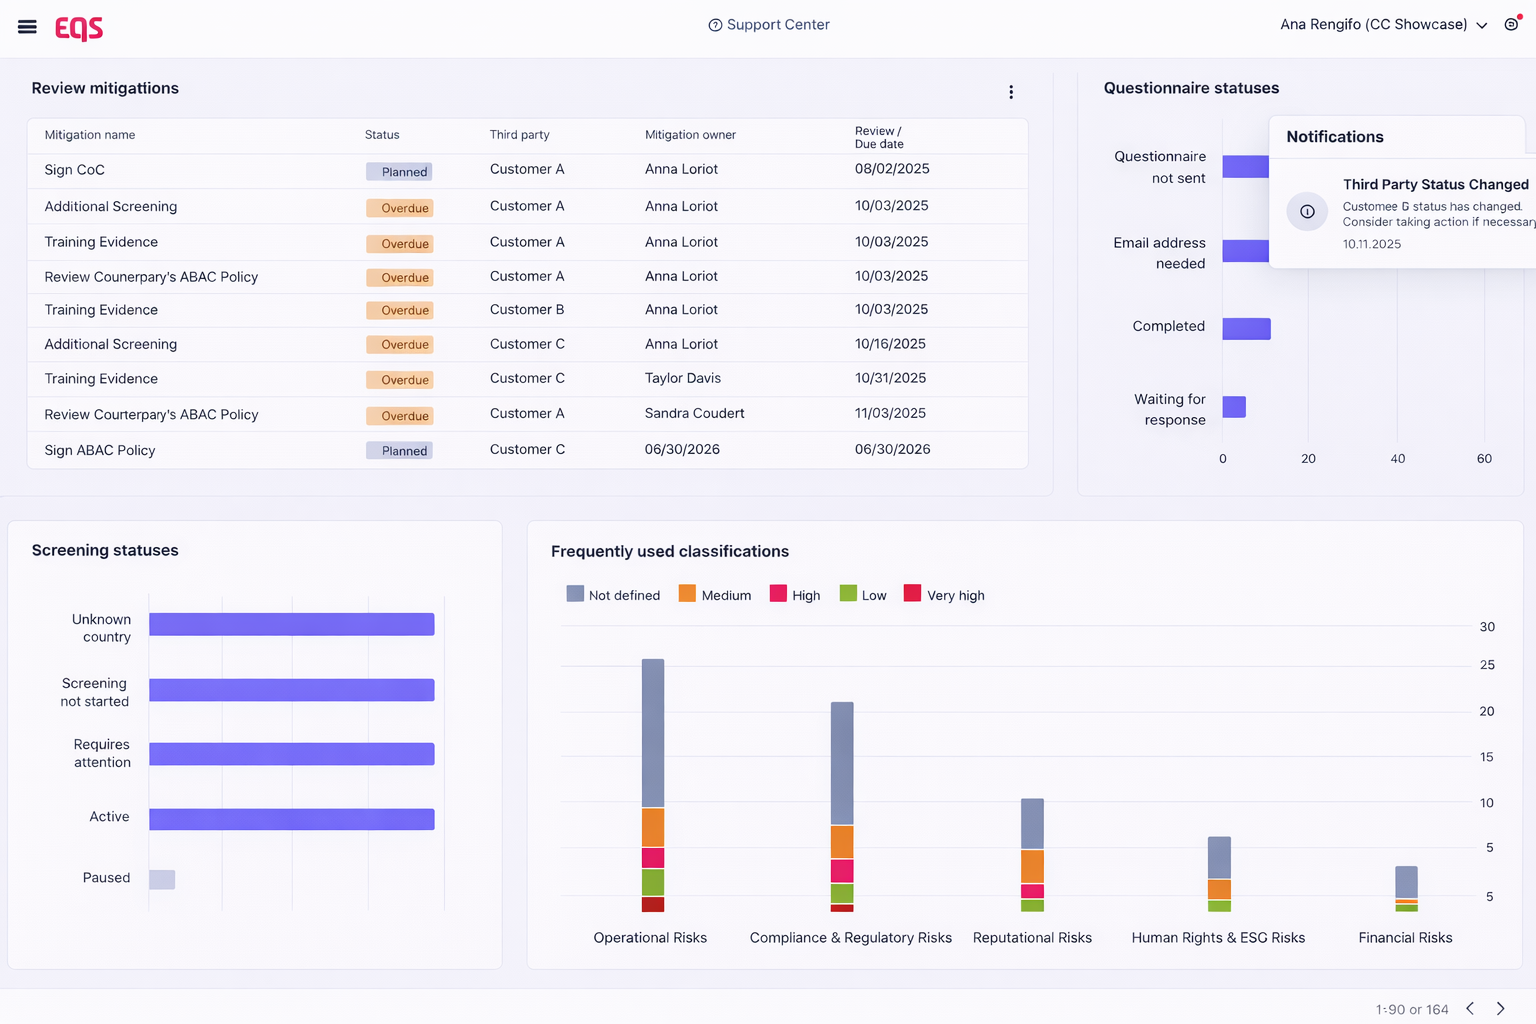
Visibilidad del programa a través de paneles operativos
Sin una visión en vivo del programa, los gerentes solo descubren qué está vencido o bloqueado una vez que se convierte en un problema. El panel de Insights muestra las operaciones de terceros en tiempo real: retrasos en aprobaciones, aprobaciones vencidas, tiempos de ciclo, cuellos de botella en el flujo de trabajo, concentraciones de riesgo y actividad de mitigación. Diseñado para ayudar a los equipos a priorizar el trabajo, identificar retrasos tempranamente y gestionar la ejecución diaria sin tener que buscar actualizaciones de estado.
Creado para las regulaciones bajo las cuales opera su programa de terceros
FCPA (Ley de Prácticas Corruptas en el Extranjero)
Documente la selección de terceros, los pasos de debida diligencia y las decisiones de aprobación en un formato que respalde la preparación para investigaciones de la FCPA.
Ley de Soborno del Reino Unido (UK Bribery Act)
Mantenga registros de procedimientos de debida diligencia proporcionados para respaldar una defensa de procedimientos adecuados.
Guía de la OCDE de Debida Diligencia
Aplique un enfoque basado en el riesgo para la evaluación de terceros alineado con el marco de la OCDE para la conducta empresarial responsable.
Directiva de la UE sobre diligencia debida en sostenibilidad (CSDDD)
Estructura los flujos de trabajo de debida diligencia en la cadena de suministro y documenta los resultados para respaldar las obligaciones de la CSDDD a medida que entren en vigor.
RGPD
Gestione los acuerdos de procesamiento de datos de terceros y los controles de acceso de acuerdo con los requisitos del RGPD para la supervisión del procesador de datos.
De tareas manuales a un flujo de trabajo de terceros conectado
| Proceso manual y fragmentado | Proceso conectado guiado por EQS |
|---|---|
| Datos dispersos en correos electrónicos, hojas de cálculo y sistemas desconectados: ERP, adquisiciones, CRM, contratos | Un perfil claro por contraparte con API abierta para conectar sistemas existentes y recuperar resultados de riesgo o aprobación |
| Cuestionarios enviados manualmente como archivos Excel con respuesta lenta; políticas compartidas por correo electrónico sin un registro confiable | Evaluaciones completadas rápidamente a través de enlaces seguros; cada atestación de política guardada como un registro confiable, con control de versiones y marca de tiempo |
| Screening realizado manualmente u omitido; decisiones de aprobación tomadas sin una visión consolidada del riesgo | Screening de sanciones incluido desde el primer día; el resumen de IA en la Fase de Aprobación reúne el cribado, la EDD y la UBO en una vista clara |
| Plazos incumplidos porque los recordatorios se pierden en las bandejas de entrada | Notificaciones en la aplicación que mantienen cada revisión y mitigación en marcha |
| Sin visibilidad del rendimiento del programa, cuellos de botella o propiedad | El panel de Insights en tiempo real muestra la situación del programa (retrasos, cuellos de botella y tiempos de ciclo) con responsabilidad basada en roles para saber quién es dueño de cada elemento |
Probado en la práctica
En todas las industrias, vemos el mismo patrón: una vez que los equipos integran sus datos de terceros, evaluaciones, riesgos y declaraciones de políticas en un proceso único y estructurado, todo el programa se vuelve más fácil de gestionar y mucho más confiable.

Las revisiones se realizan más rápido porque la información está consolidada.
Las declaraciones de políticas se registran con confianza, no se recopilan a partir de hilos de correo electrónico.
La diligencia debida se vuelve más transparente porque todo está en el mismo panorama conectado.
Third Parties proporciona la base creada para la claridad, la visibilidad y la rendición de cuentas.
La diferencia de EQS
EQS Third Parties se basa en más de una década de infraestructura de cumplimiento europea. Está diseñado en torno a cómo investigan los reguladores, no solo lo que requieren. Eso significa que cada decisión, aprobación y atestación se registra con la estructura de evidencia que un auditor esperaría.
A diferencia de las soluciones puntuales, EQS Third Parties conecta registros estructurados, debida diligencia proporcionada, decisiones documentadas, cribado y monitoreo continuo en un solo proceso, junto con Integrity Line y el resto de EQS Compliance Cockpit. Estas cinco acciones reflejan cómo un software moderno de gestión de riesgos de terceros respalda el ciclo de vida completo del riesgo.
Clasificar
Agrupe a los terceros en niveles de riesgo probables para que los equipos puedan priorizar los recursos y aplicar la profundidad adecuada de debida diligencia.
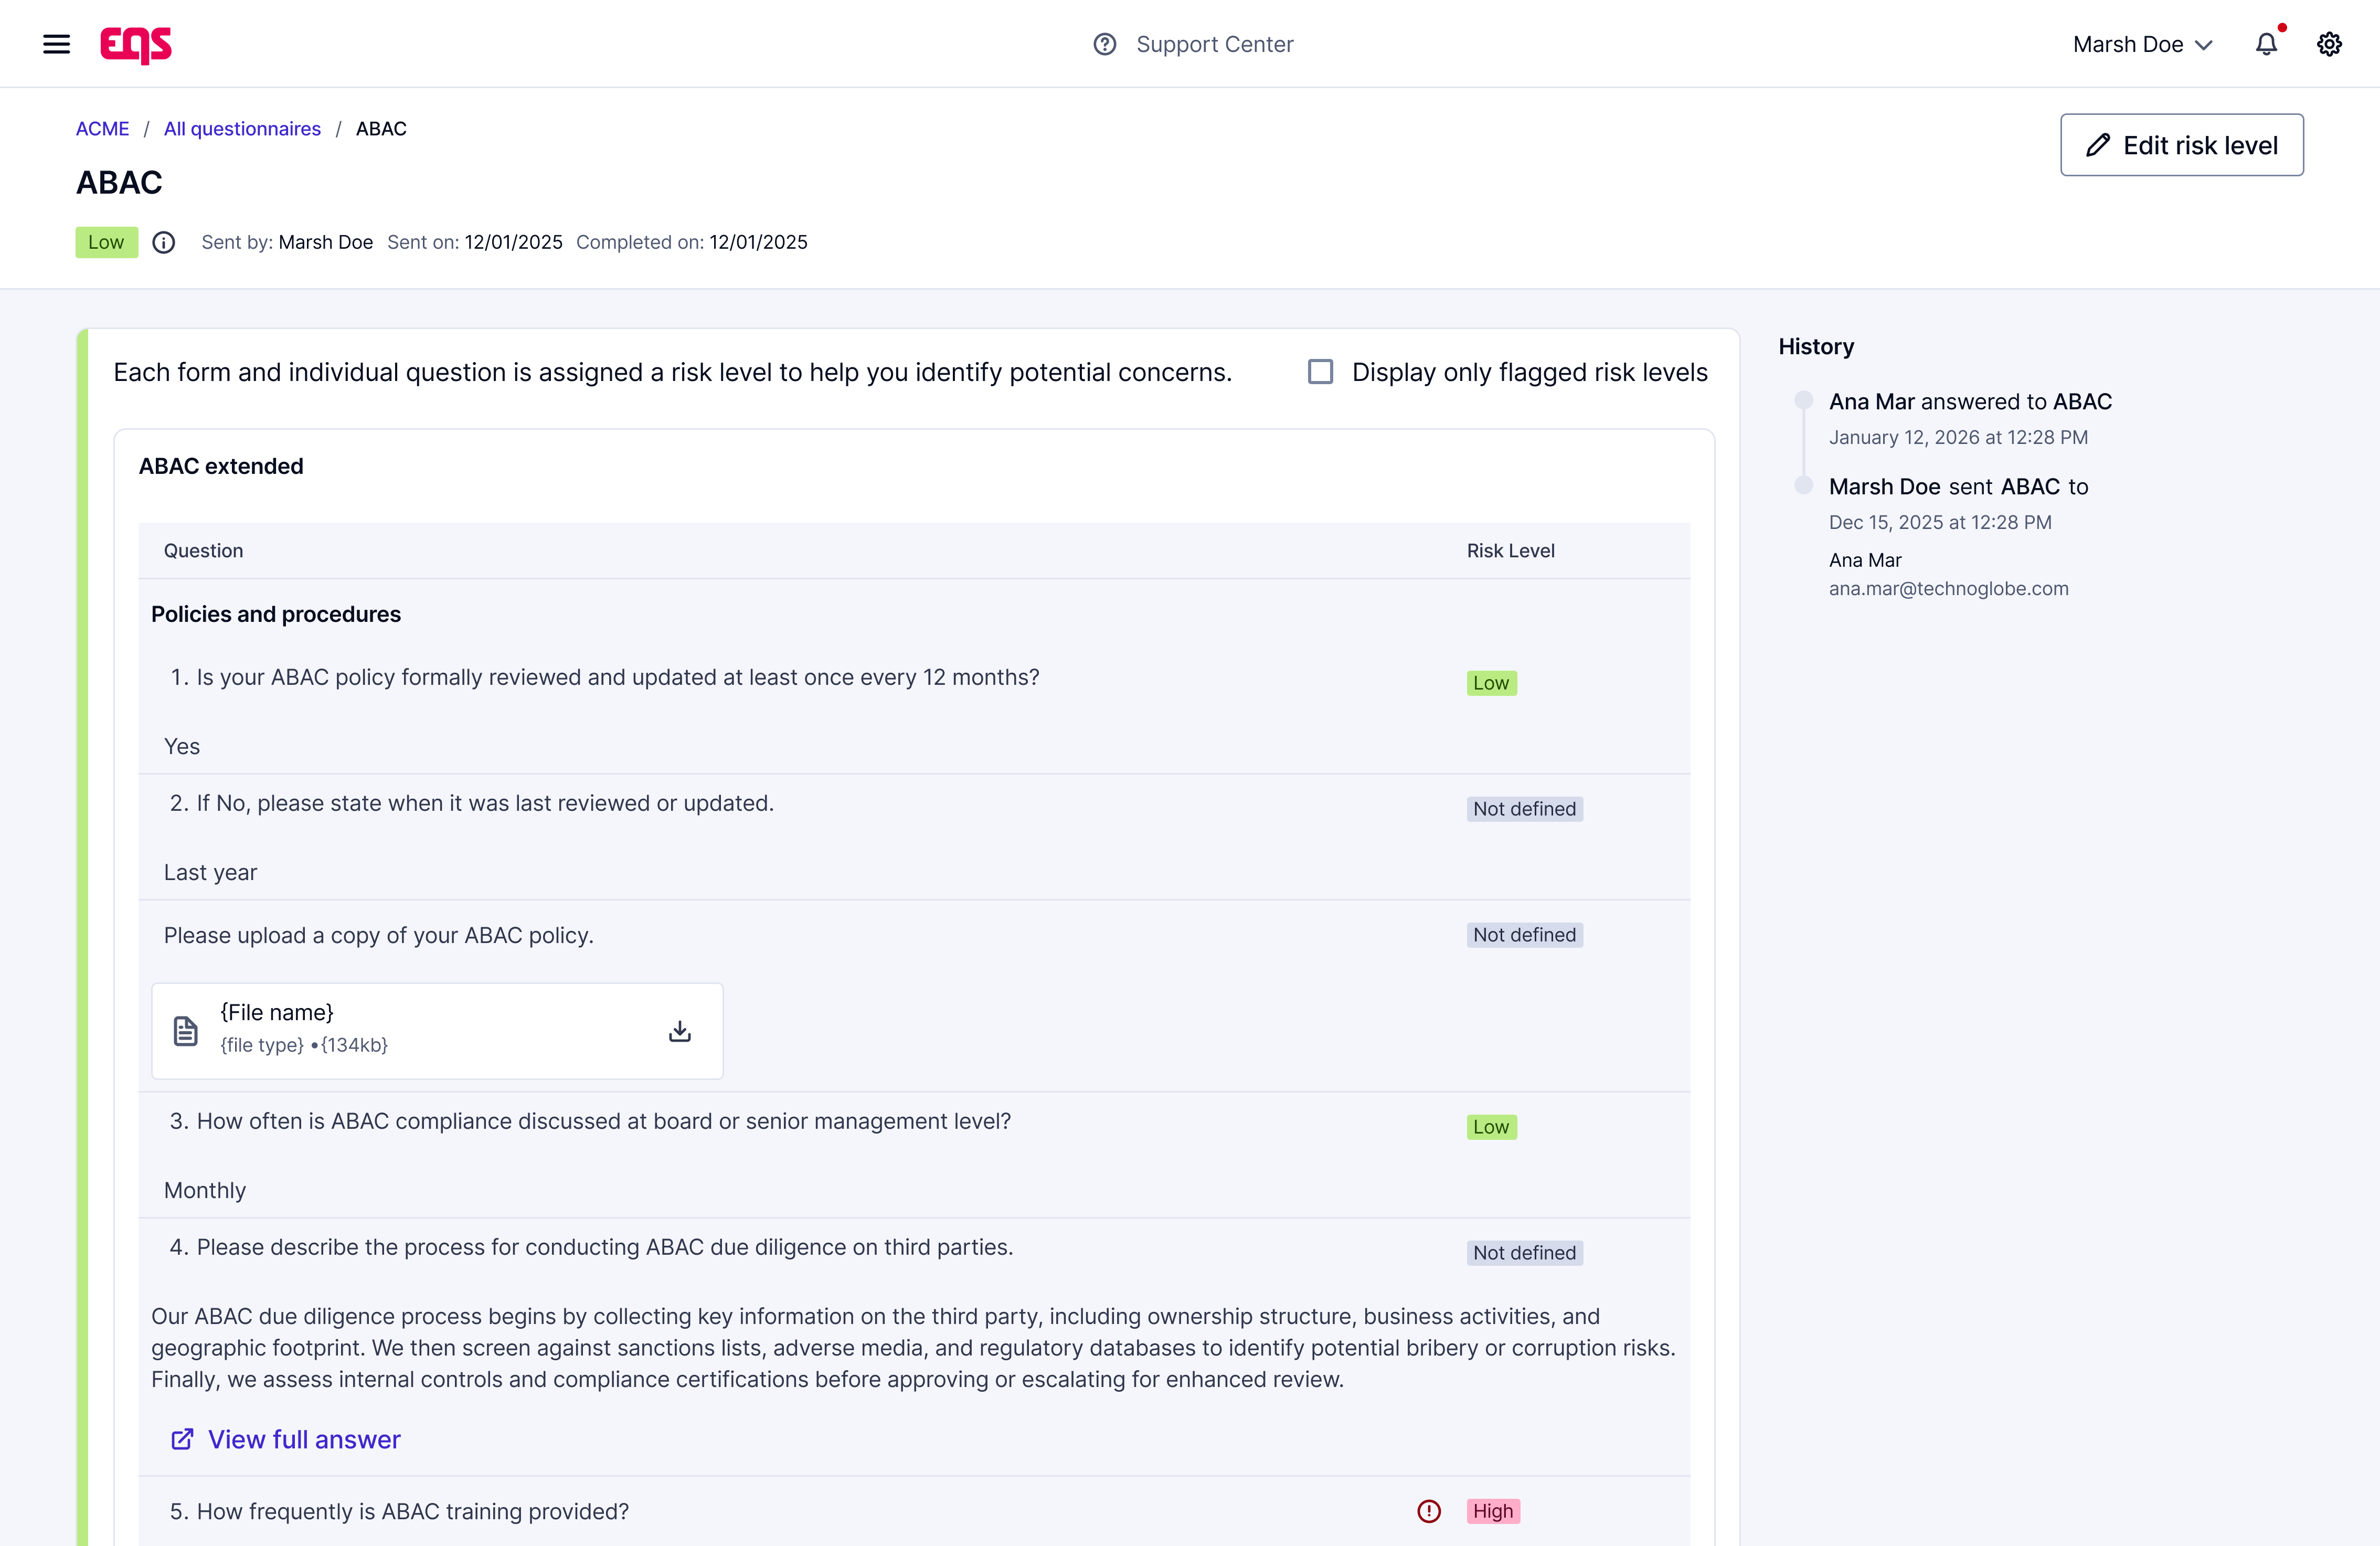
Recopilar
Reúna la justificación comercial, el conocimiento interno y las señales de riesgo existentes, incluidos los resultados de cribado, en un solo lugar.
Descubrir
Utilice cuestionarios externos, comprobaciones de UBO y diligencia debida mejorada para descubrir riesgos nuevos o desconocidos.
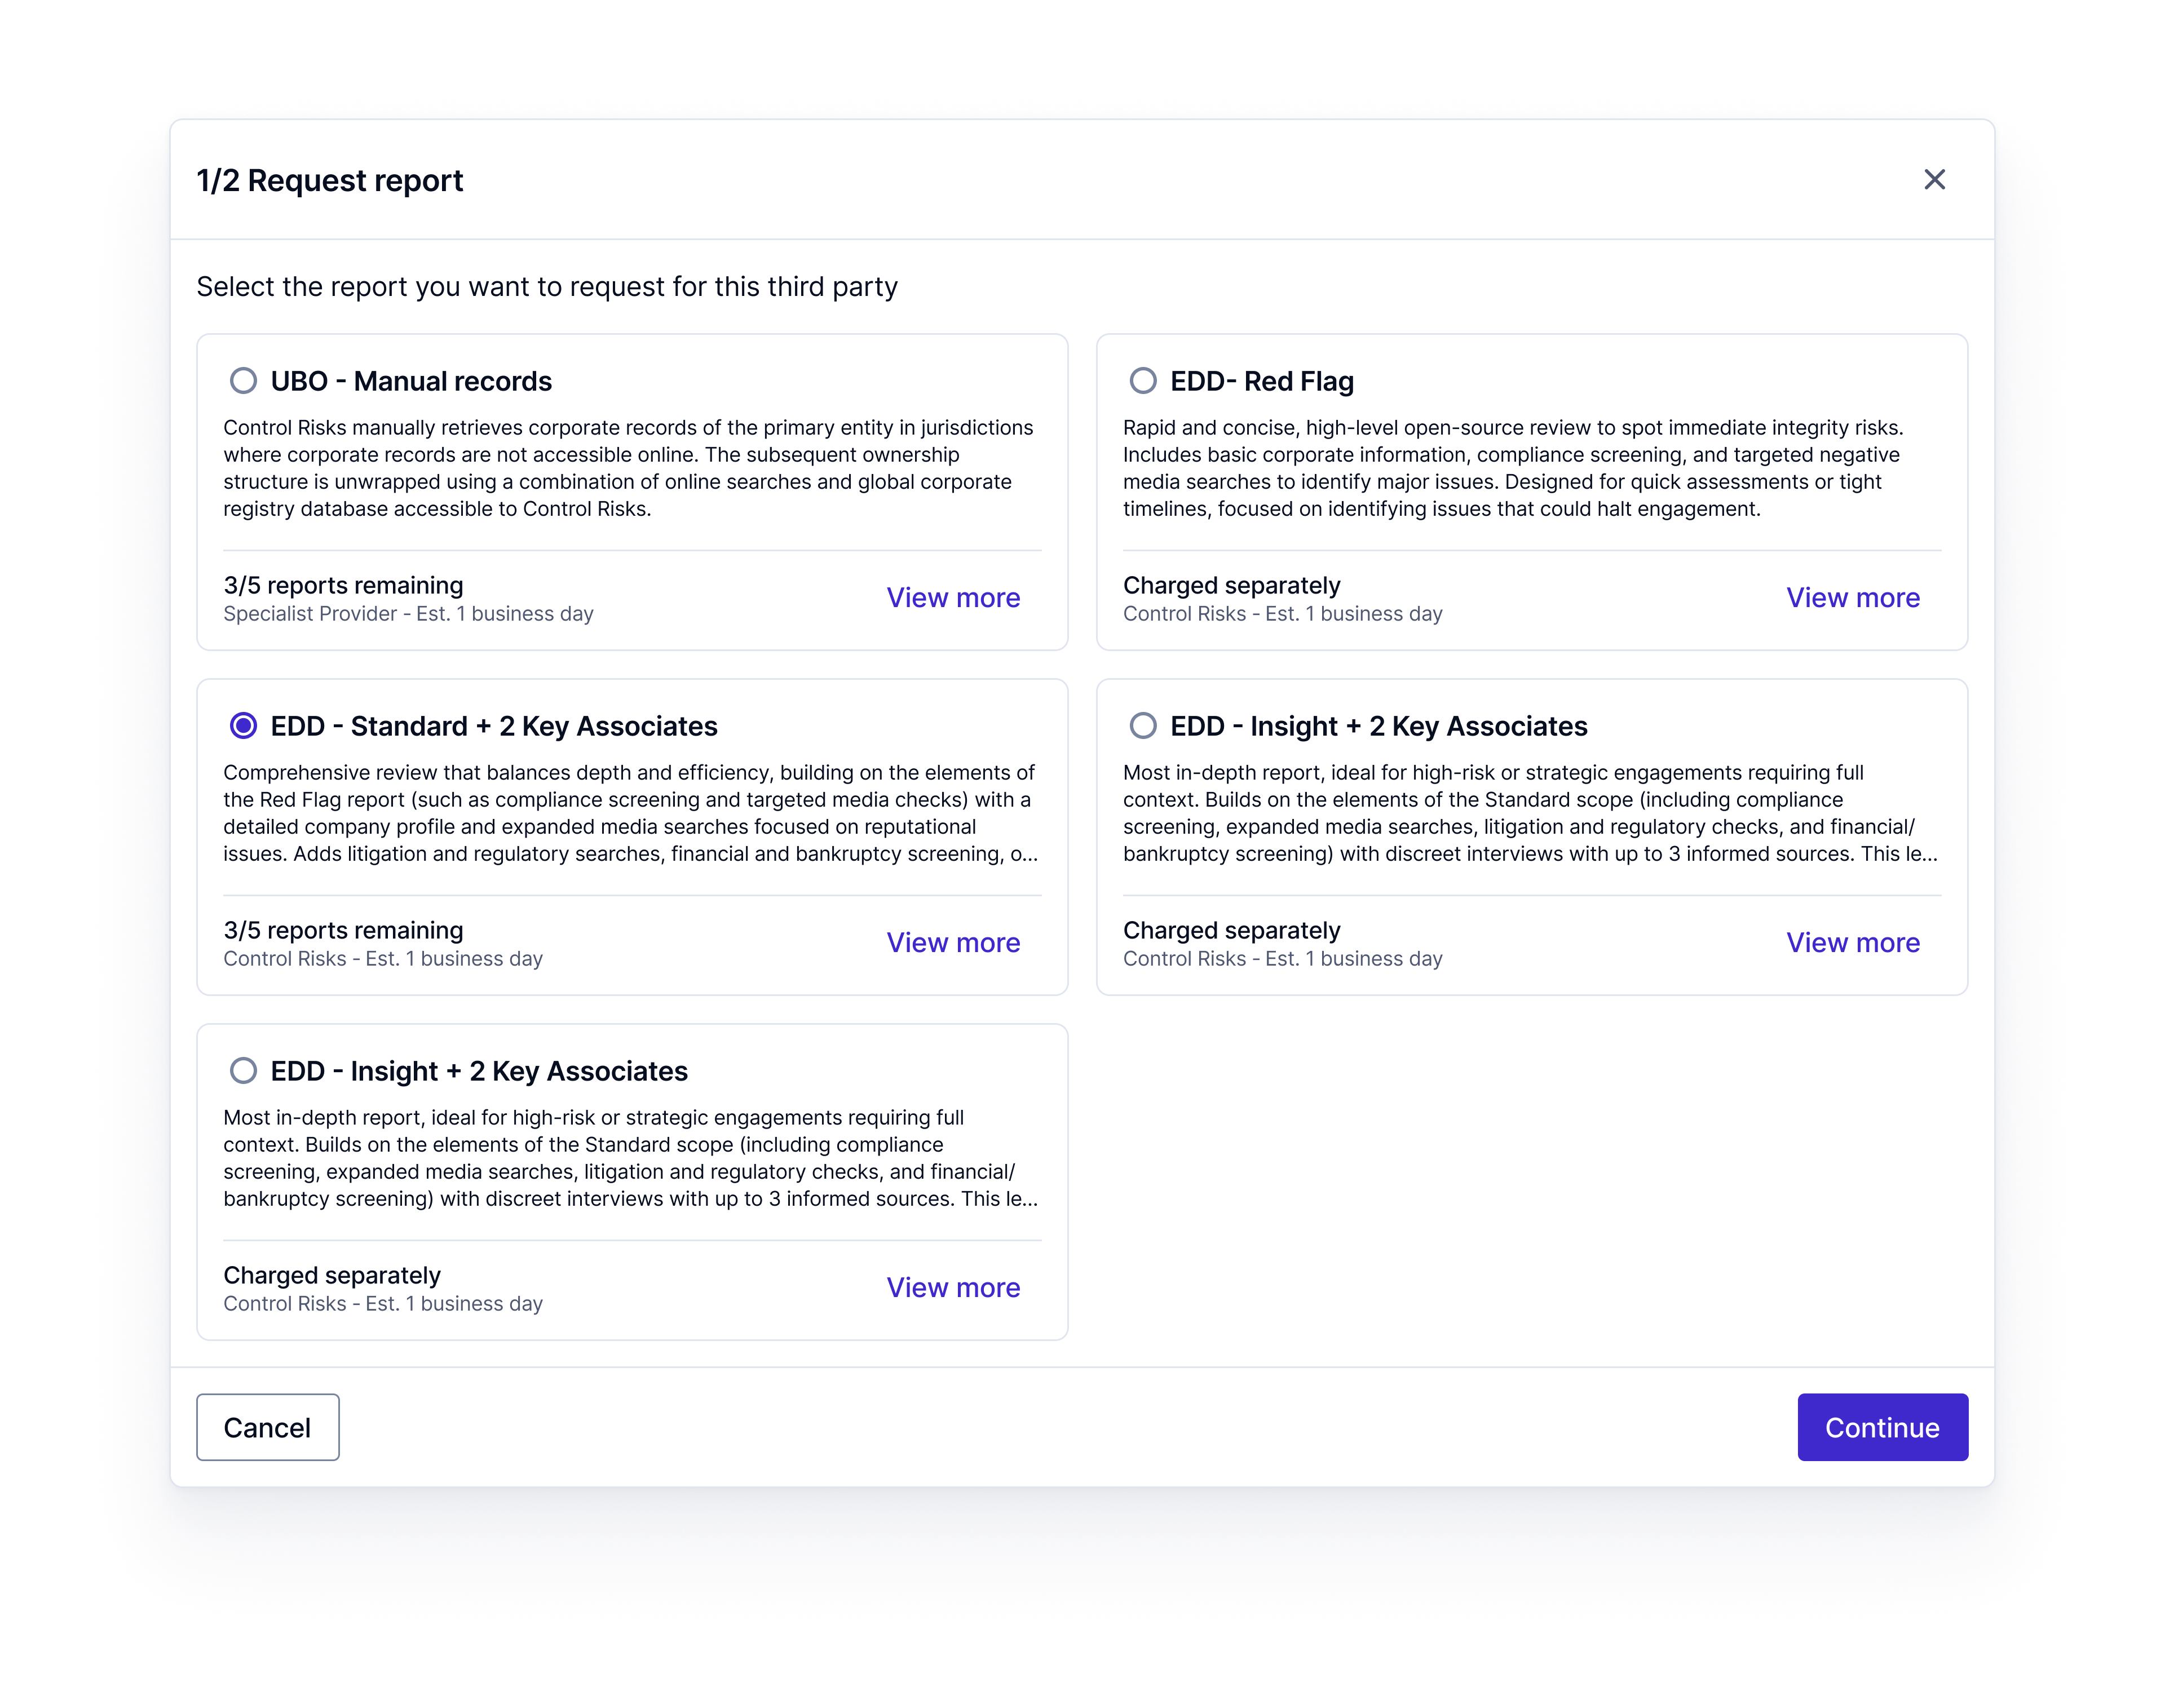
Decidir
Apoye decisiones claras de sí, no o condicionales con medidas de mitigación, declaraciones de políticas y una fase de aprobación estructurada que aclare la responsabilidad, reduzca los retrasos y registre quién aprobó qué y cuándo.
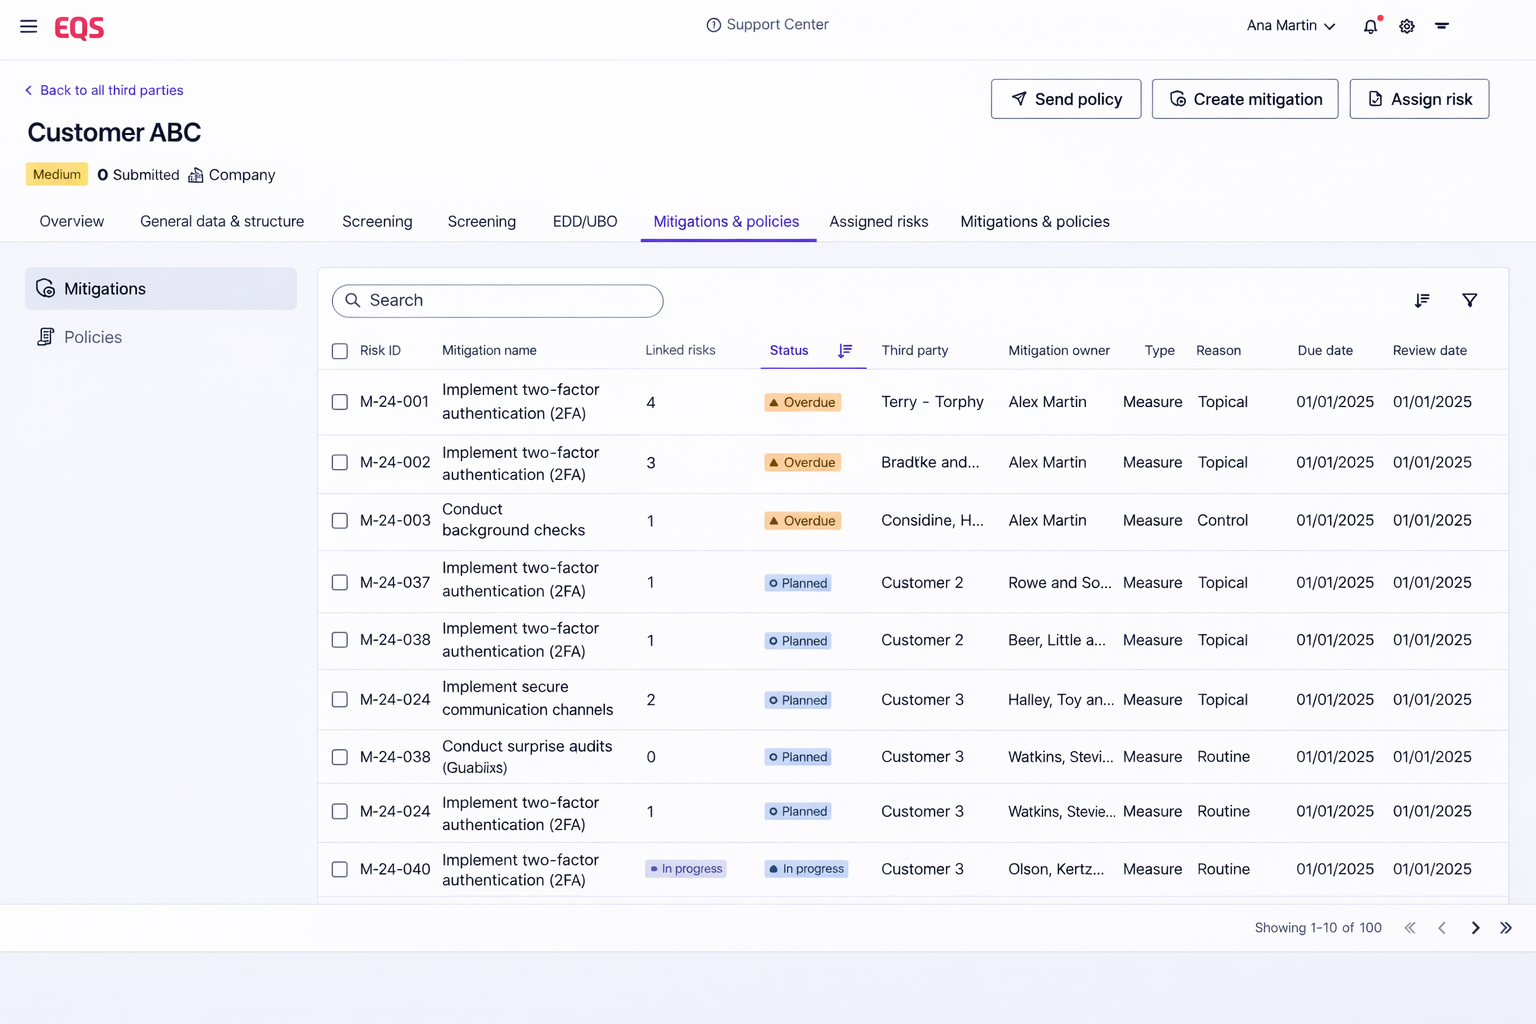
Revisar
Realice renovaciones y repita las evaluaciones con la frecuencia adecuada para equilibrar la supervisión con la eficiencia.
Gestión de riesgos de terceros: sus preguntas respondidas (preguntas frecuentes)
¿Cuál es la infraestructura de seguridad y datos que garantiza la protección de nuestros datos confidenciales?
EQS proporciona una infraestructura con certificación ISO, cifrado en tránsito y en reposo, controles de acceso configurables y registros de actividad completos. Todos los datos que almacena sobre sus terceros se procesan de acuerdo con el RGPD y respaldan sus requisitos internos de gobernanza, auditoría y cumplimiento.
¿Podemos adaptar los cuestionarios a nuestro marco de riesgos y estándares internos?
Sí. Elija entre plantillas seleccionadas por expertos, edítelas según su terminología y estructura preferida, o cree sus propios cuestionarios para que coincidan con sus requisitos precisos. Usted decide qué cuestionarios utilizar en función del nivel de riesgo y el tipo de relación con terceros, lo que respalda un enfoque de plataforma de diligencia debida totalmente basado en el riesgo.
¿Con qué facilidad podemos adaptar el módulo a nuestro marco de riesgos y terminología interna únicos?
Puede configurar procesos y adaptar la lógica de calificación de riesgos para que coincida con sus requisitos internos y su apetito de riesgo. Esto garantiza que su programa de gestión de riesgos de terceros no se vea forzado a adaptarse a un modelo de software rígido, sino que refleje la realidad de sus operaciones comerciales.
¿Puede EQS Third Parties integrarse con nuestros sistemas de ERP, adquisiciones, CRM o gestión de contratos?
Sí. EQS Third Parties ofrece una API abierta que ayuda a los clientes a conectar el módulo con los sistemas comerciales existentes. Los sistemas externos pueden enviar datos seleccionados de terceros al módulo y recuperar resultados clave de cumplimiento, como el estado de aprobación, el nivel de riesgo, la información del revisor, las fechas de reevaluación y las acciones de mitigación. Esto permite que la incorporación de proveedores o la gestión de relaciones comiencen en los sistemas que los equipos comerciales ya utilizan, mientras que la diligencia debida, las evaluaciones, las aprobaciones y las pistas de auditoría permanecen estructuradas en EQS Third Parties.
¿Qué herramientas están disponibles para ayudarnos a monitorear proactivamente el riesgo de los proveedores y gestionar los plazos críticos?
EQS Third Parties le ofrece un conjunto completo de herramientas para adelantarse al riesgo de los proveedores. Ciclos de revisión, compromisos de políticas, evaluaciones, exámenes y plazos de mitigación, todo rastreado dentro de una sola plataforma. Las notificaciones en la aplicación alertan a los propietarios tan pronto como algo necesita atención, y los paneles destacan qué terceros requieren seguimiento.
¿Cómo garantiza EQS que las funciones de IA cumplan con los estándares de cumplimiento y gobernanza?
Las funciones de IA en EQS Third Parties están diseñadas para operar dentro de un entorno gobernado y nativo de cumplimiento. Cada acción de IA se registra, es atribuible y está sujeta a la supervisión humana. EQS AI está alineado con los principios de la Ley de IA de la UE por diseño. Esto significa que la asistencia de IA acelera las decisiones de su equipo sin eliminar la responsabilidad ni comprometer su pista de auditoría.
¿Cómo respalda EQS Third Parties un programa de cumplimiento de ABAC defendible?
Un programa eficaz contra el soborno y la corrupción requiere algo más que un cuestionario. EQS Third Parties combina flujos de trabajo de diligencia debida basados en riesgos, control de sanciones y medios de comunicación, informes de diligencia debida mejorada y certificación de políticas, todo ello almacenado en una única pista de auditoría con marca de tiempo. Cuando un regulador o un auditor interno pregunte qué diligencia debida se llevó a cabo con un tercero específico, su equipo podrá generar un registro completo y estructurado en segundos, en lugar de tener que reconstruirlo a partir de correos electrónicos y hojas de cálculo.
¿Cómo mantenemos una pista de auditoría defendible a lo largo de todo el ciclo de vida de los terceros?
Cada acción realizada dentro de EQS Third Parties se registra automáticamente: respuestas a cuestionarios, resultados de control, asignaciones de nivel de riesgo, decisiones de aprobación, certificaciones de políticas y fechas de renovación. Esto crea un registro continuo con marca de tiempo que se corresponde con el rastro de decisiones que seguiría un responsable de cumplimiento o un auditor externo. Los permisos basados en roles garantizan que el registro refleje quién revisó y quién aprobó, no solo lo que se decidió. No hay necesidad de reconstruir el proceso a posteriori.
Recursos para ayudarle a ir más allá
Cómo digitalizar su programa de gestión de riesgos de terceros
Una guía práctica para equipos que están dejando atrás los flujos de trabajo manuales.
Por qué un enfoque de TPRM basado en el riesgo protege su negocio
Aprenda a priorizar el riesgo, reducir la exposición y mejorar la preparación para auditorías.
Nuestros expertos son sus socios
Vea exactamente cómo funcionaría Third Parties para su programa
30 minutos. Su marco de cumplimiento, sus preguntas. Sin presentaciones genéricas.
 |
Sabela Pérez Directora de Cumplimiento y Ética Lidera el desarrollo de soluciones modernas de ética y cumplimiento utilizadas en organizaciones globales |
 |
Matthias Zastrow VP, Especialista en Ventas y Soluciones de Cumplimiento Ayuda a las organizaciones a crear y defender programas de cumplimiento de terceros en las jurisdicciones de la FCPA, la Ley contra el Soborno del Reino Unido y la CSDDD. |